
COM Sniffer Screenshots
Hier sind einige Screenshots von COM Sniffer — dein Dienstprogramm zum Überwachen, Sniffen und Protokollieren von Daten über die serielle Schnittstelle (COM-Port) unter Windows.
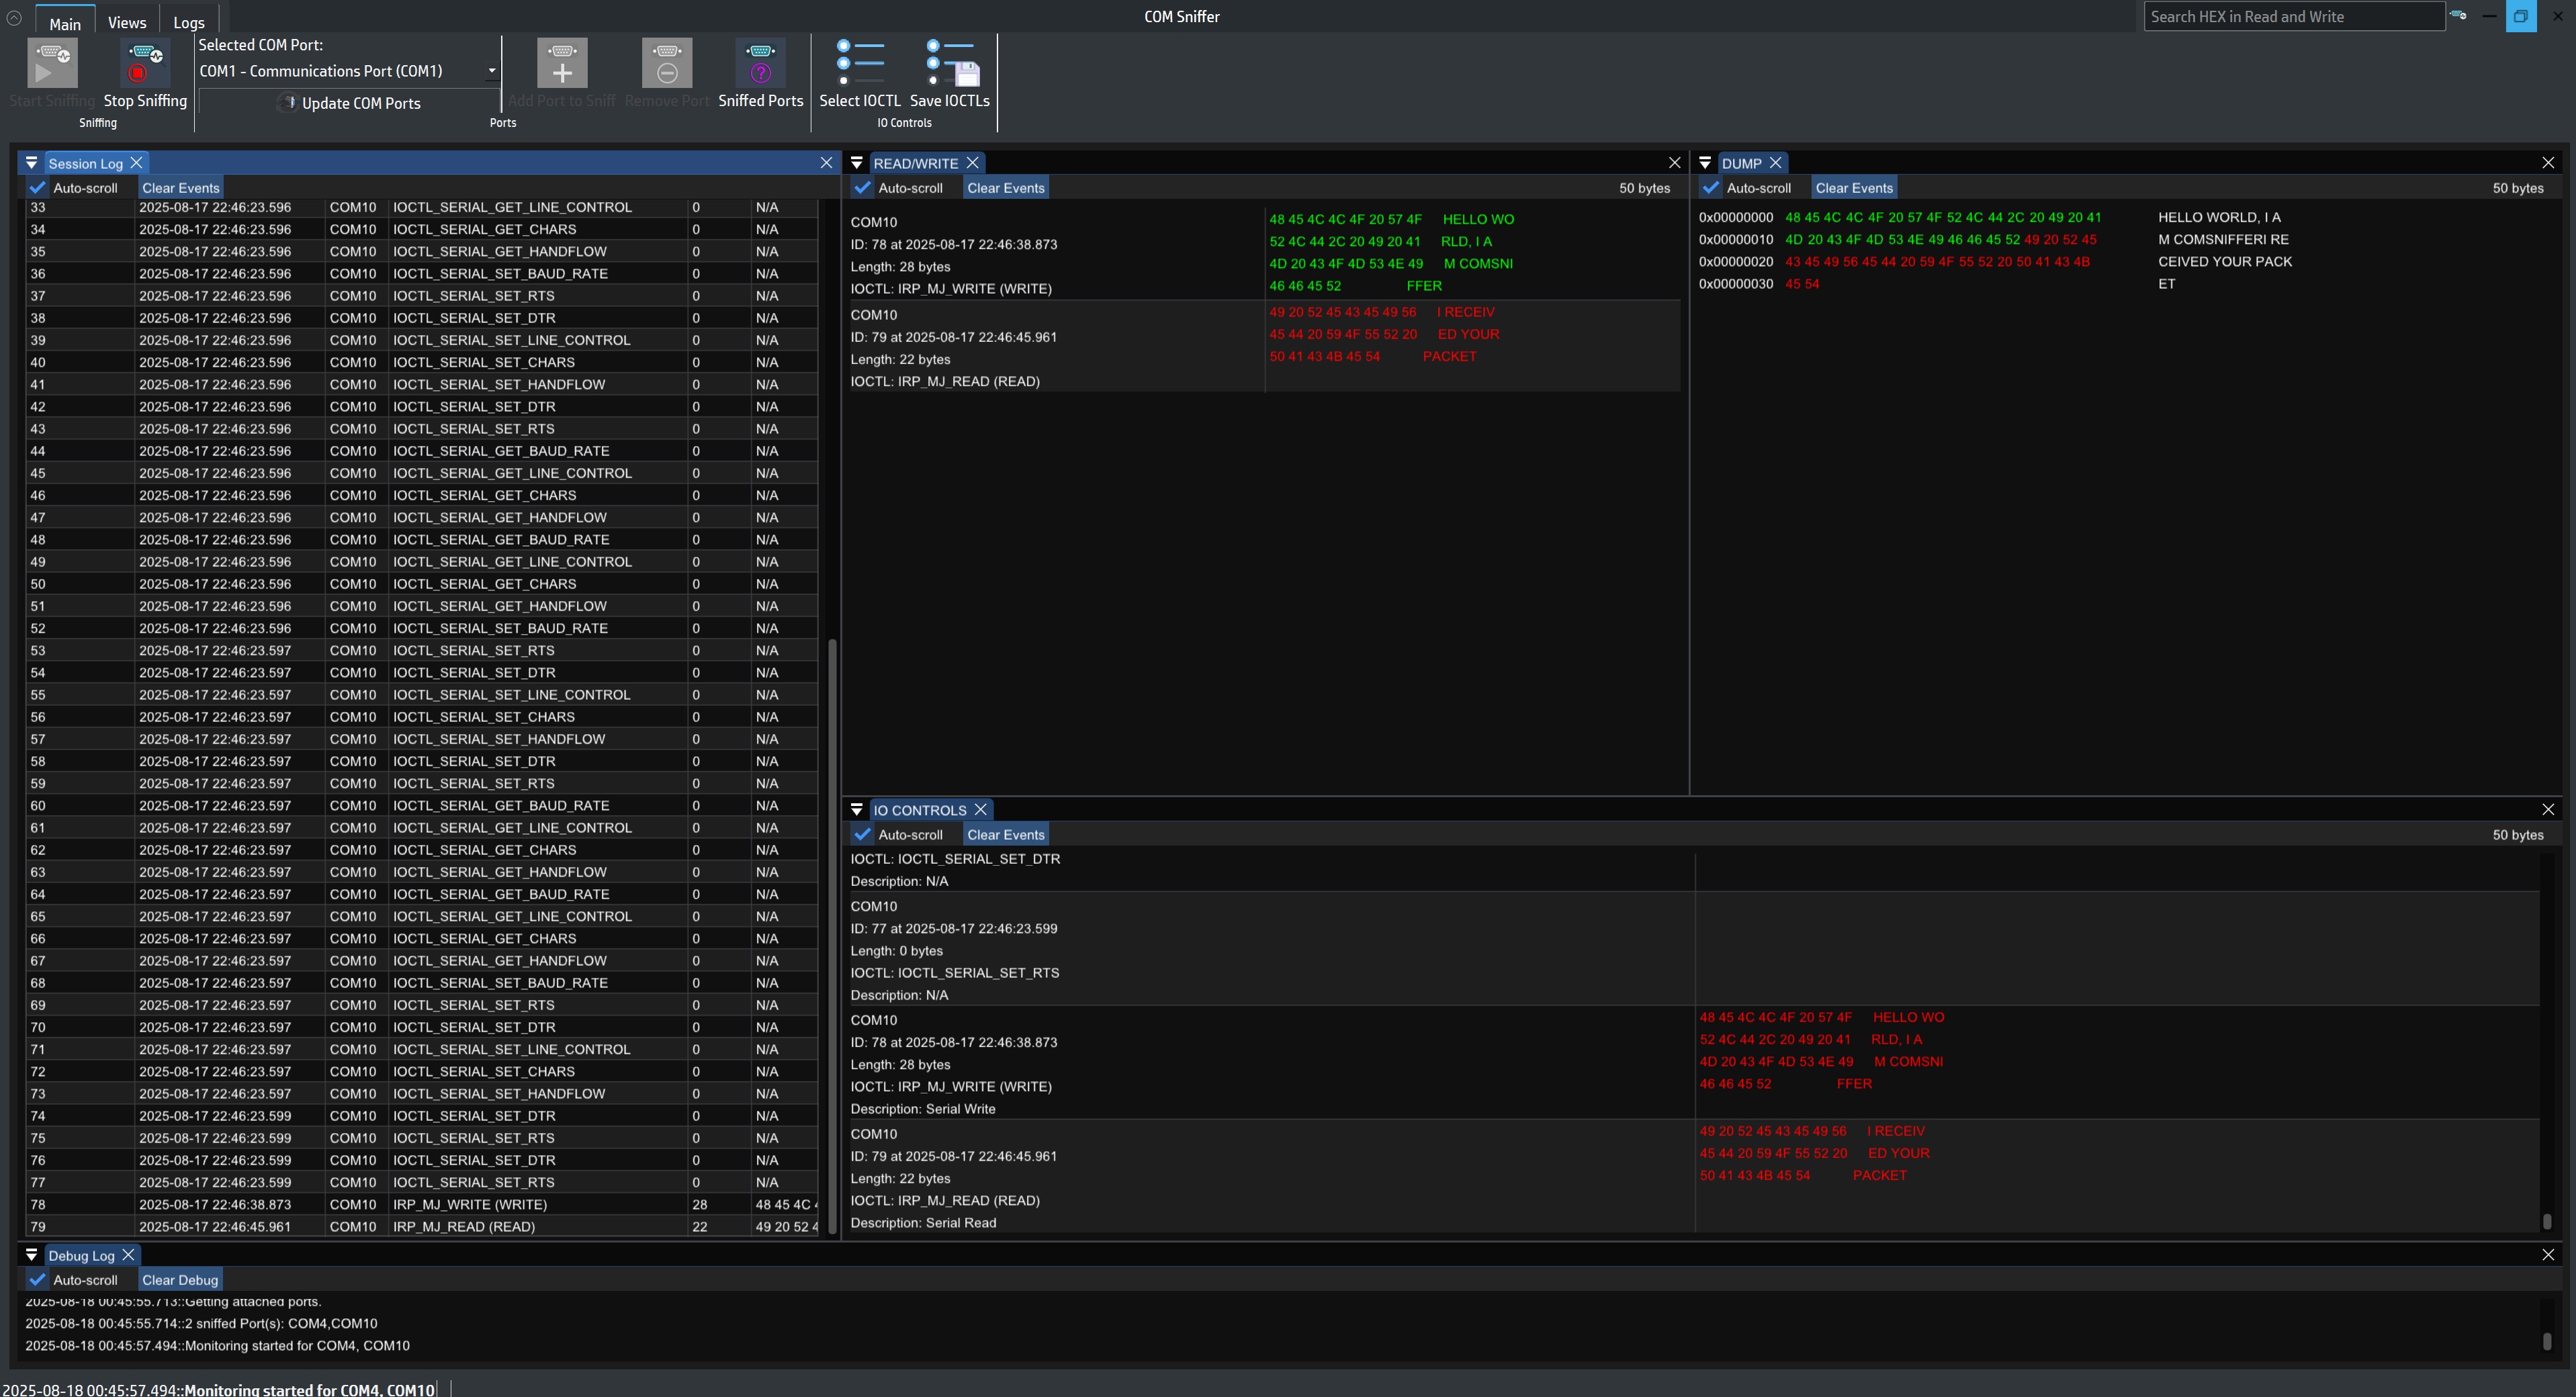
Hauptbildschirm
Hauptoberfläche: 5 Protokollfenster für die COM-Port-Überwachung
Der Hauptbildschirm bietet fünf Fenster, die dem Logging des seriellen (COM-)Ports gewidmet sind: Session Log, Read/Write, Dump, I/O Control (IOCTL_SERIAL) und Debug.
Dieses Layout ermöglicht es dir, jeden Aspekt der seriellen Kommunikation unter Windows klar zu analysieren.
Im oberen Menü kannst du:
- COM-Ports auswählen und verwalten (hinzufügen oder entfernen eines COM-Ports).
- Die Überwachung starten/stoppen und Protokollsitzungen organisieren.
- Filter nach I/O-Control-Typ (IOCTL) anwenden, um dich nur auf relevante Ereignisse zu konzentrieren.

Benutzerdefiniertes Layout
Die Arbeitsfenster können problemlos geschlossen werden, und du kannst ein benutzerdefiniertes Layout für die Protokollfenster erstellen.
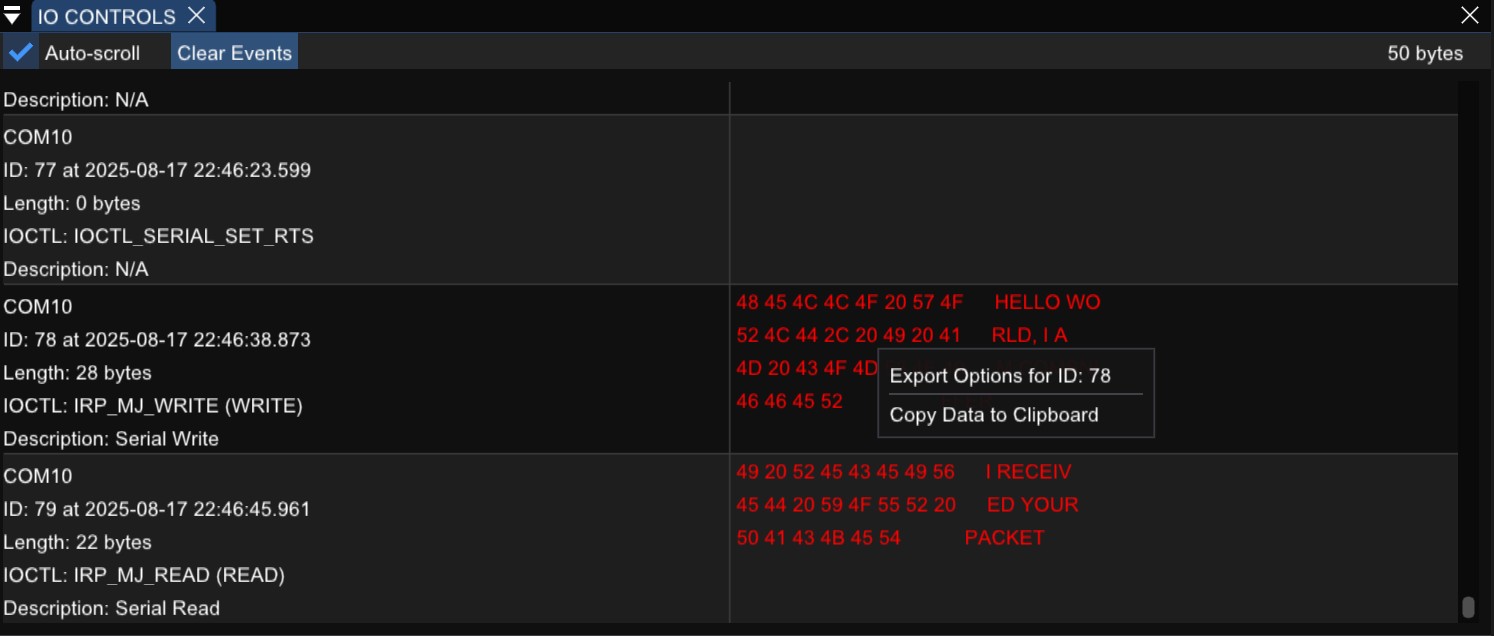
IOCTL_SERIAL Export
Du kannst die Protokolle der I/O-Control-Operationen des seriellen Ports (IOCTL_SERIAL) exportieren.

Filter IOCTL_SERIAL / IRP_MJ
Du kannst auswählen, welche IOCTL_SERIAL- und IRP_MJ-Typen gefiltert werden sollen, um irrelevante Daten auszuschließen und das Protokoll schlanker, klarer und intuitiver zu machen. Alle von Windows-Anwendungen unterstützten IOCTL- und IRP_MJ-Typen stehen zur Verfügung.
Datenfilterung und Export
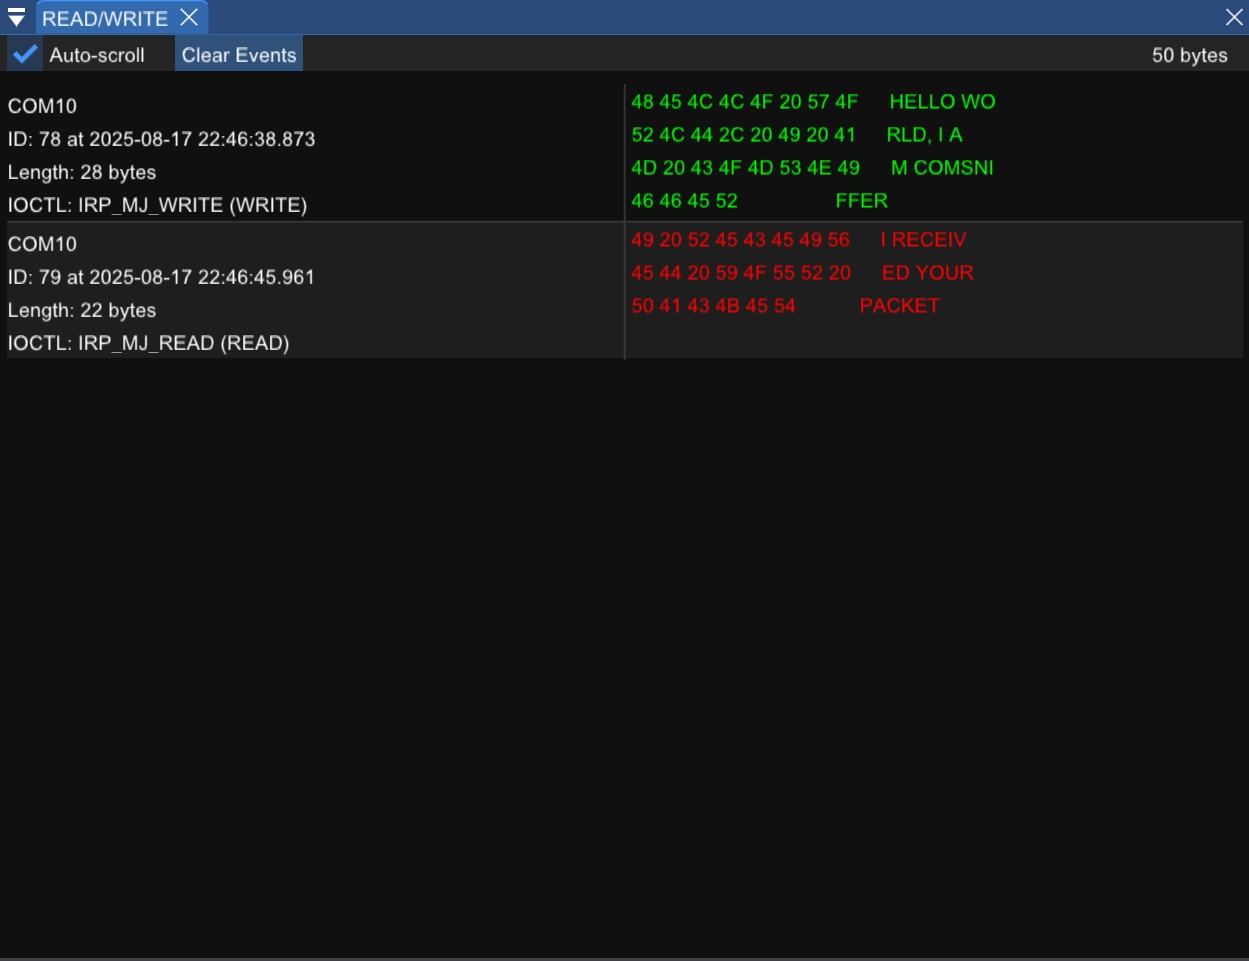
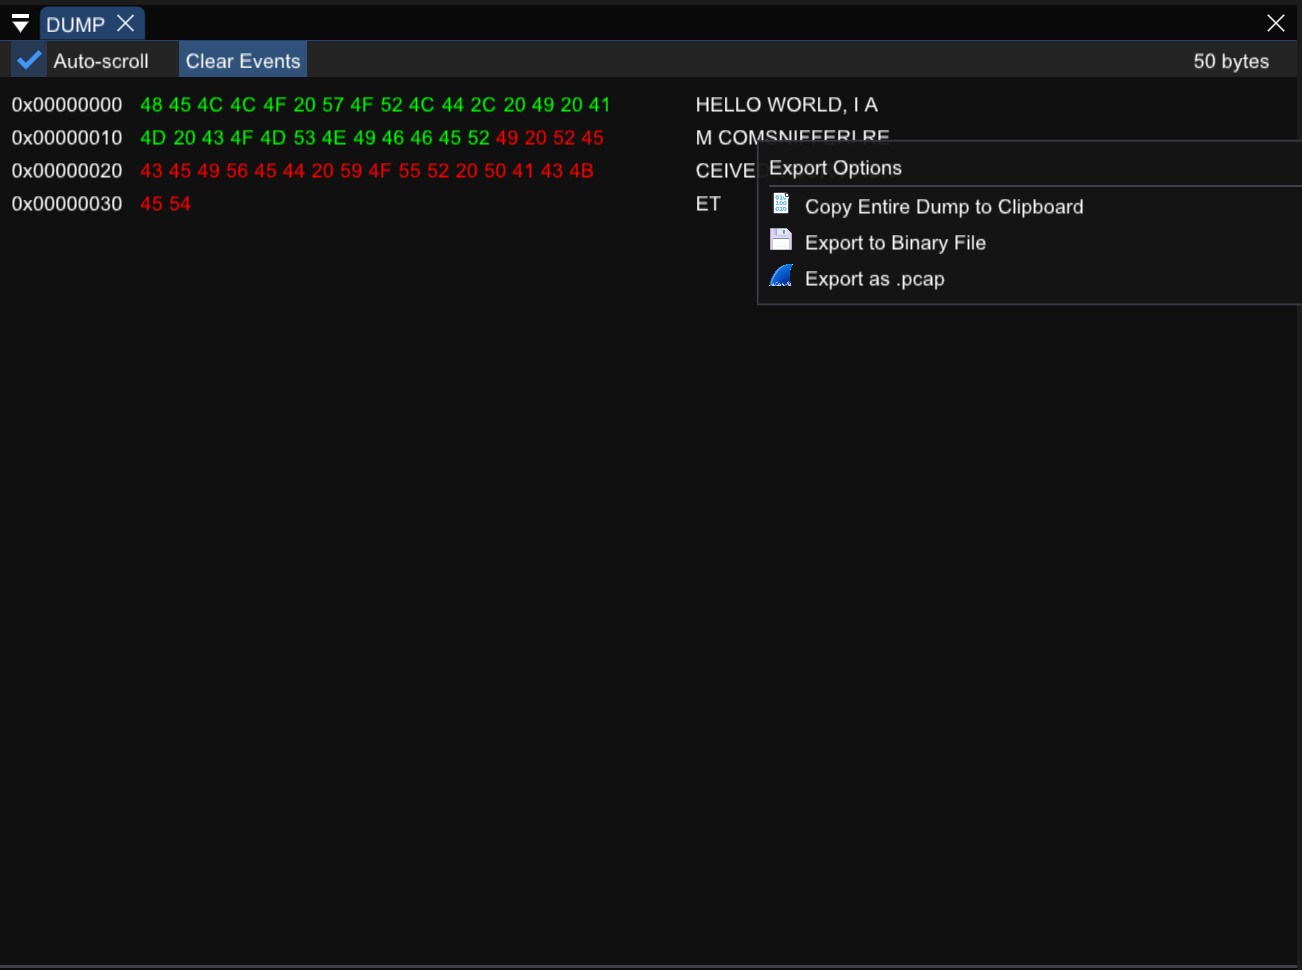
Alle Daten, die von einem seriellen (COM-)Port gesendet oder empfangen werden, werden über IRP_MJ_READ- und IRP_MJ_WRITE-Anfragen verarbeitet: dies ist die tatsächliche Nutzlast der eingehenden und ausgehenden Bytes. In COM Sniffer werden diese Daten in zwei separate Fenster organisiert.
Das Read/Write-Fenster zeigt die einzelnen Pakete und Lese-/Schreibereignisse des überwachten COM-Ports. Das Dump-Fenster zeigt die Nutzlast in zwei Farben (eingehend/ausgehend), in Hexadezimal- und ASCII-Darstellung für alle aktiv überwachten COM-Ports an.
Der Dump kann im .pcap-Format für die Protokollanalyse (z. B. ModBus mit WireShark) exportiert, als Binärdatei gespeichert oder in ASCII in die Zwischenablage kopiert werden.
Diese erweiterten Funktionen, typisch für COM Sniffer, sind äußerst nützlich für Reverse Engineering, wenn du dich ausschließlich auf die Daten und nicht auf IOCTL_SERIAL-Aufrufe zur Portkonfiguration konzentrieren möchtest. Dieses Filtern macht das Lesen und Interpretieren der Daten einfacher und schneller.
Protokollspeicherung und -größe
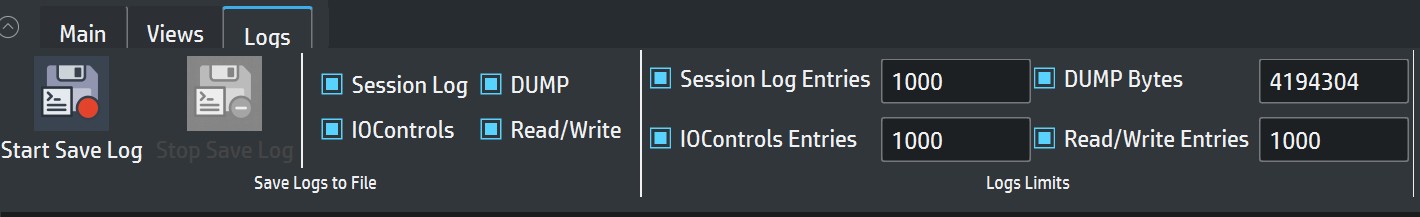
Du kannst den gesamten COM-Port-Datenverkehr der überwachten Anwendung in einer Datei speichern und auswählen, welche Kategorien eingeschlossen werden sollen: Session Log, Dump, I/O Controls (IOCTL) und Read/Write.
Über die grafische Oberfläche kannst du maximale Grenzen für jede Liste festlegen (maximale Anzahl von Einträgen für Session Log und I/O Controls, Anzahl der Bytes für Dump, Anzahl der Einträge für Read/Write). Sobald das Limit erreicht ist, arbeiten die Listen im FIFO-Modus (First-In, First-Out): die ältesten Elemente werden automatisch entfernt, wodurch die Speichernutzung während der Laufzeit der Hauptanwendung gering bleibt.