
Capturas de pantalla de COM Sniffer
Aquí tienes algunas capturas de pantalla de COM Sniffer — tu software utilitario para monitorear, esnifar y registrar datos del puerto serie (Puerto COM) en Windows.
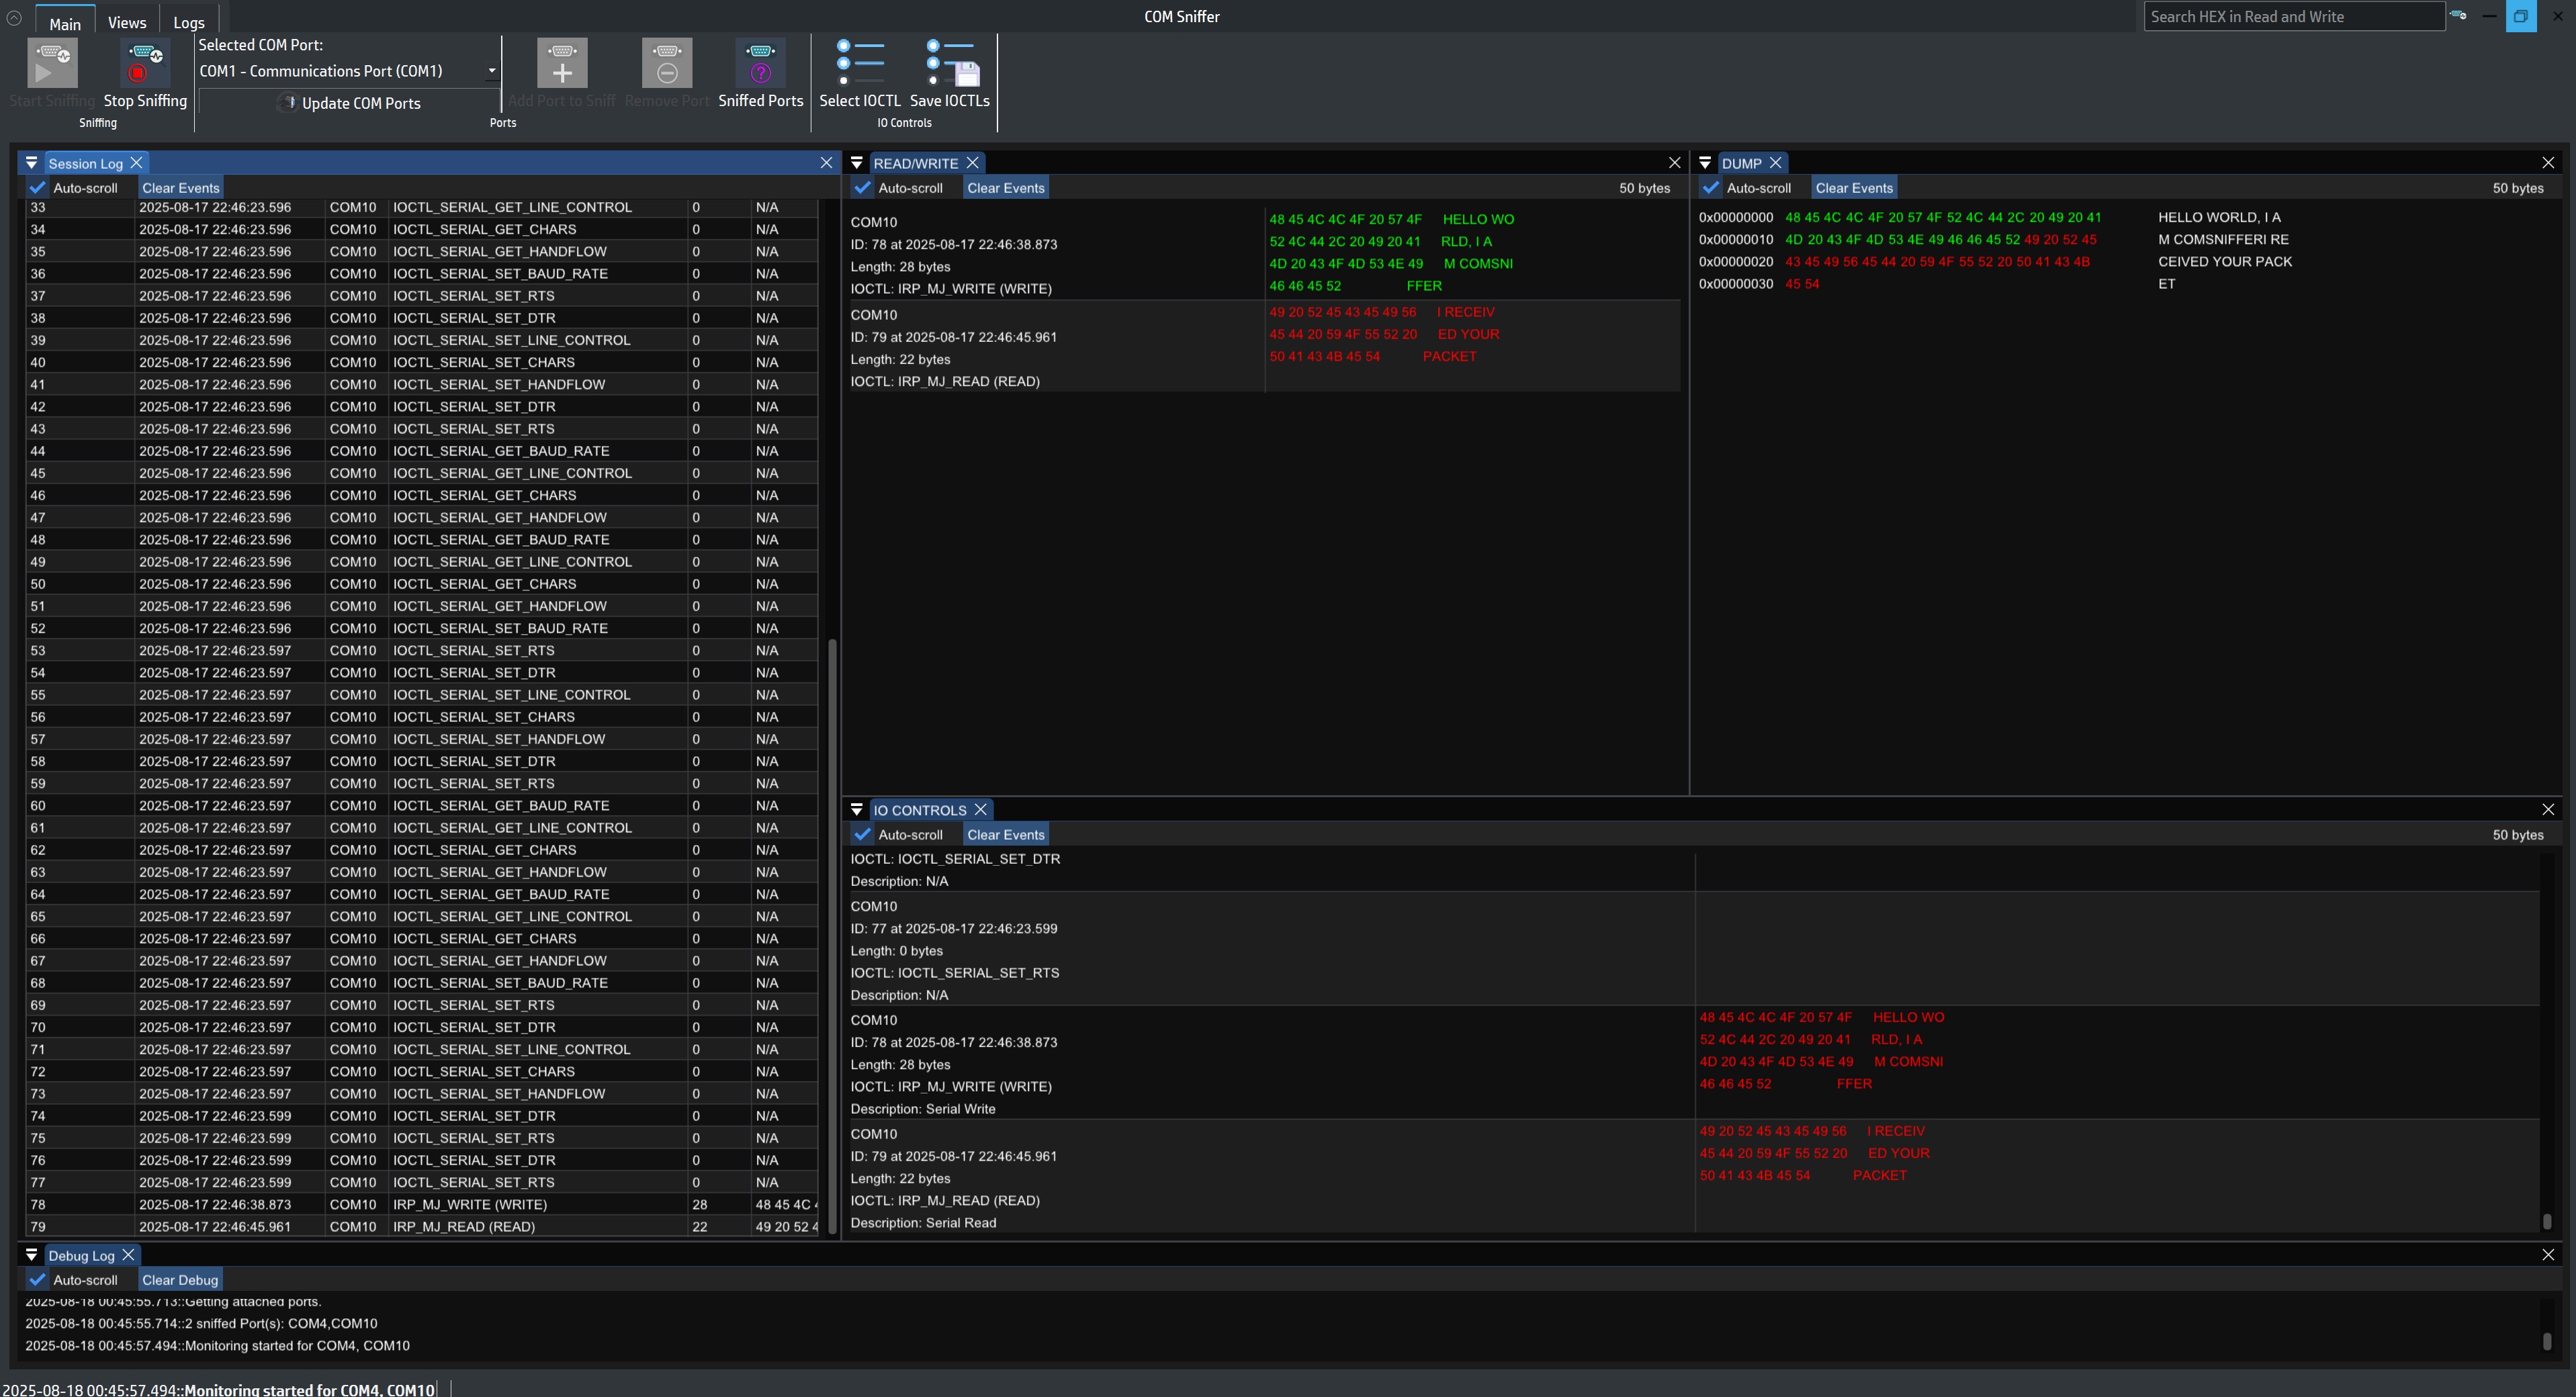
Pantalla principal
Interfaz principal: 5 ventanas de registro para la monitorización del puerto COM
La pantalla principal ofrece cinco ventanas dedicadas al registro del puerto serie (COM): Session Log, Read/Write, Dump, I/O Control (IOCTL_SERIAL) y Debug.
Este diseño te permite analizar claramente cada aspecto de la comunicación serie en Windows.
En el menú superior puedes:
- Seleccionar y gestionar los puertos COM (añadir o eliminar un puerto COM).
- Iniciar/detener la monitorización y organizar sesiones de registro.
- Aplicar filtros por tipo de Control de E/S (IOCTL) para centrarte solo en los eventos relevantes.

Diseño personalizado
Las ventanas operativas pueden cerrarse sin problemas, y puedes crear un diseño personalizado para las ventanas de registro.
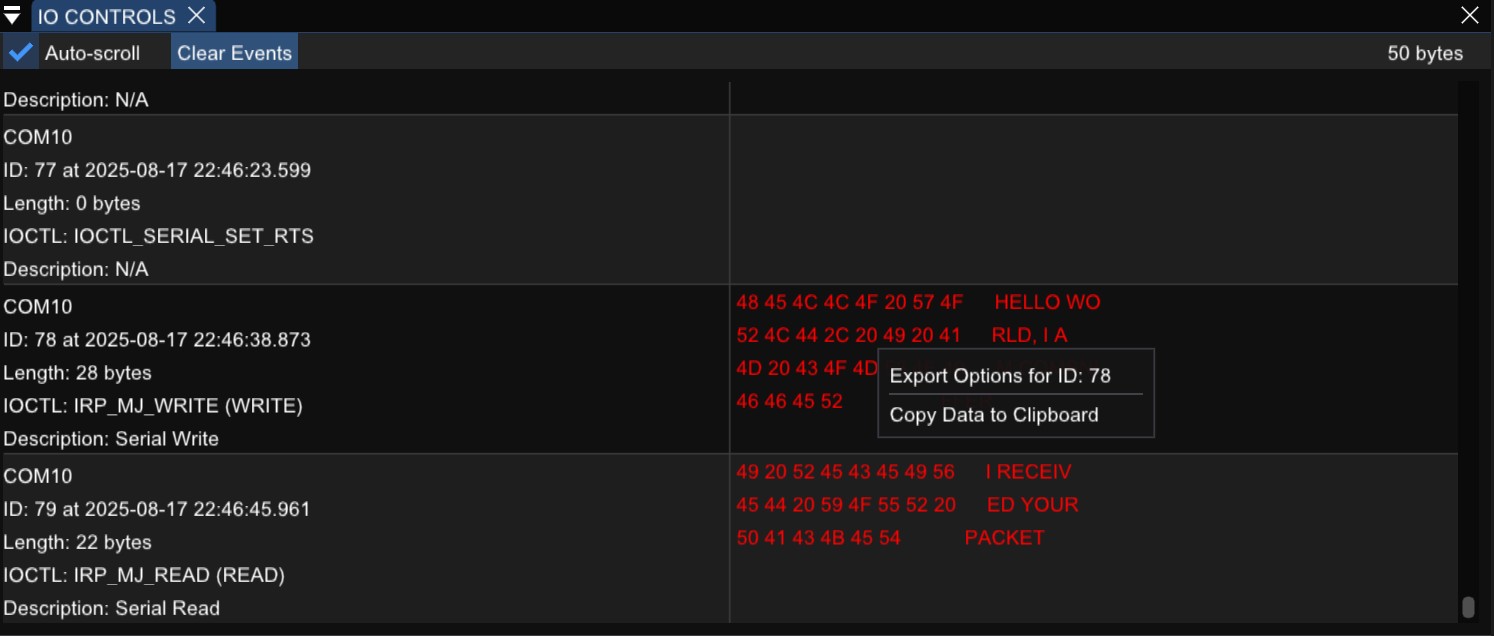
Exportación de IOCTL_SERIAL
Puedes exportar los registros de las operaciones de Control de E/S del puerto serie (IOCTL_SERIAL).

Filtro IOCTL_SERIAL / IRP_MJ
Puedes elegir qué tipos de IOCTL_SERIAL e IRP_MJ filtrar para excluir datos irrelevantes y hacer el registro más ligero, claro e intuitivo. Están disponibles todos los tipos de IOCTL e IRP_MJ compatibles con las aplicaciones de Windows.
Filtrado y exportación de datos
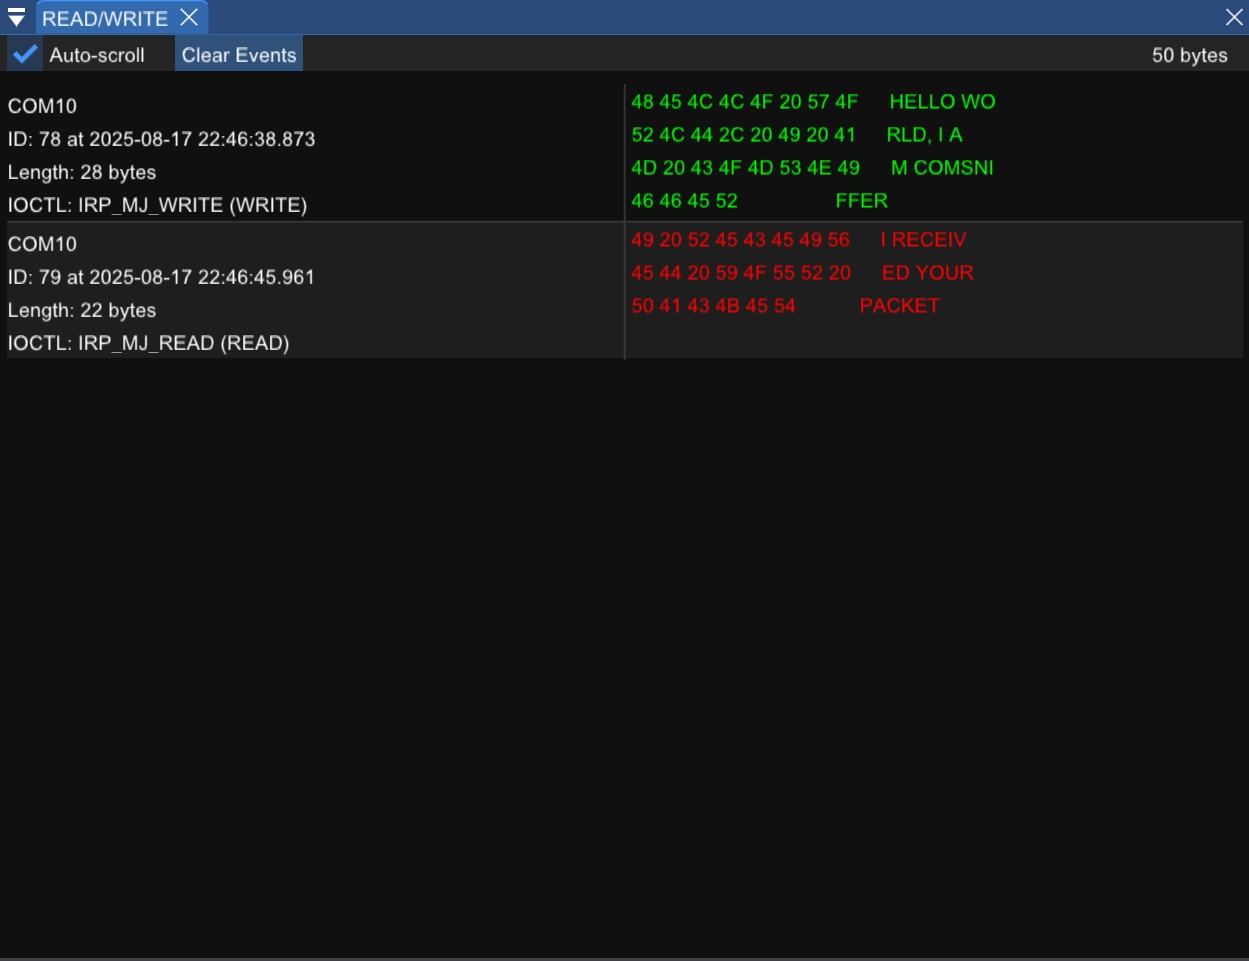
Todos los datos enviados o recibidos por un puerto serie (COM) se manejan mediante las solicitudes IRP_MJ_READ y IRP_MJ_WRITE: esta es la carga útil real de bytes entrantes y salientes. En COM Sniffer estos datos se organizan en dos ventanas separadas.
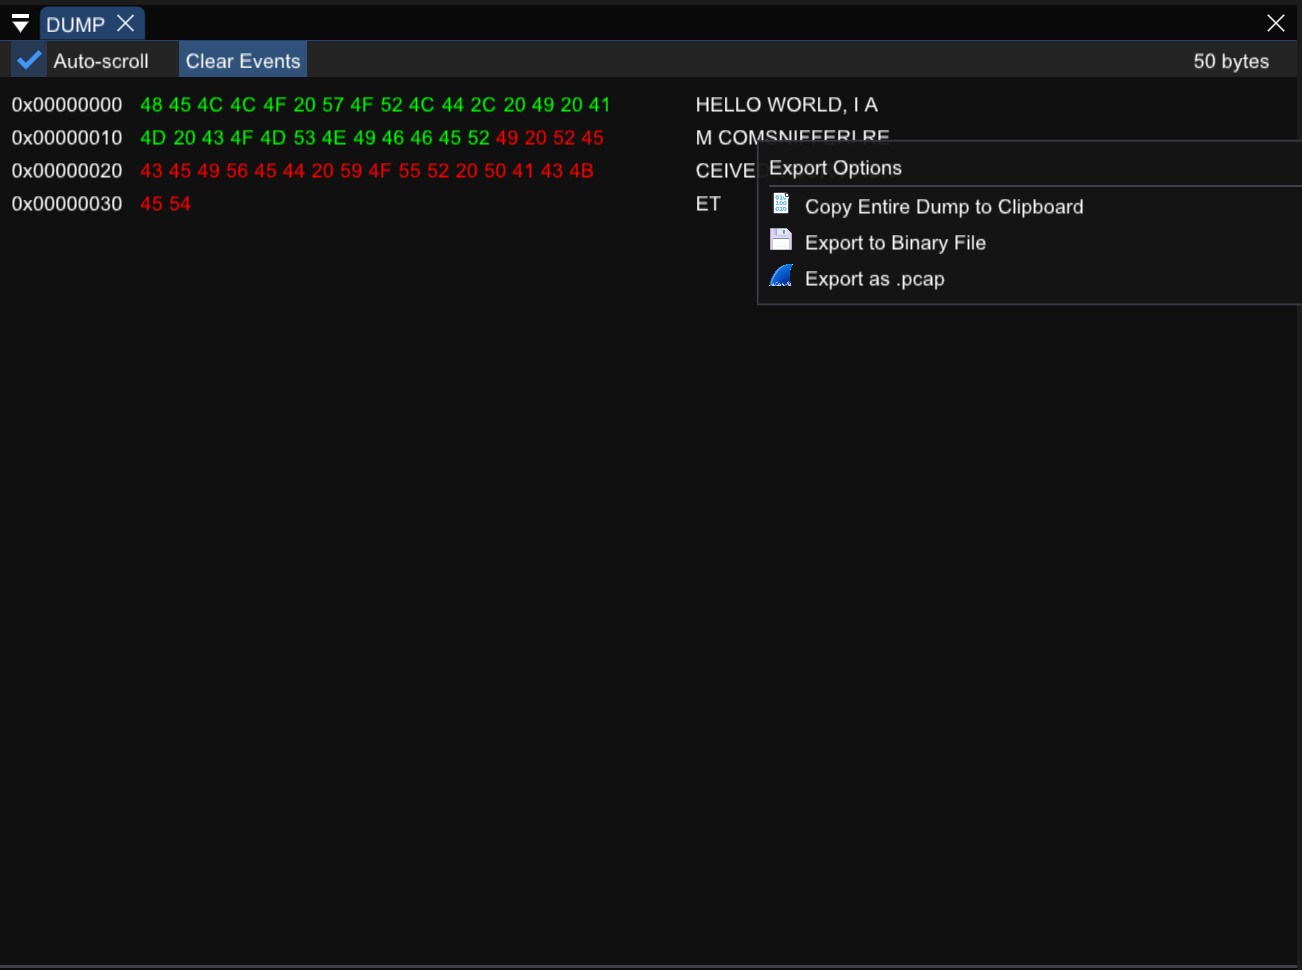
La ventana Read/Write muestra los paquetes individuales y los eventos de lectura/escritura del puerto serie monitorizado. La ventana Dump muestra la carga útil en dos colores (entrada/salida), en hexadecimal y ASCII, para todos los puertos serie monitorizados activamente.
El volcado puede exportarse en formato .pcap para el análisis de protocolos (por ejemplo ModBus con WireShark), guardarse como archivo binario o copiarse en ASCII al portapapeles.
Estas funciones avanzadas, típicas de COM Sniffer, son extremadamente útiles para la ingeniería inversa cuando deseas centrarte exclusivamente en los datos y no en las llamadas IOCTL_SERIAL relacionadas con la configuración del puerto. Este filtrado hace que la lectura e interpretación de los datos sea más sencilla y rápida.
Guardado y tamaño de registros
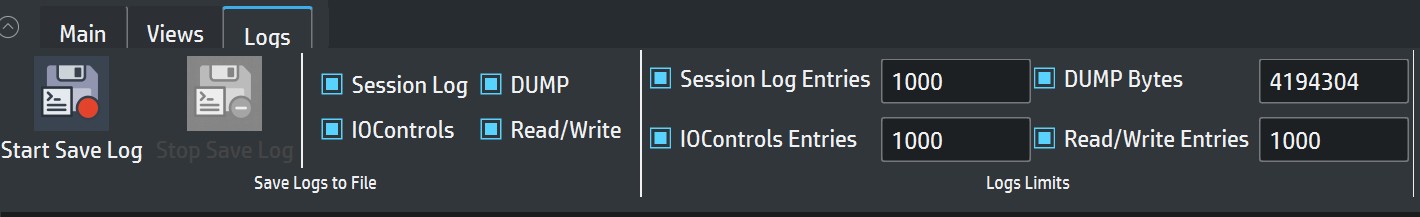
Puedes guardar en un archivo todo el tráfico del puerto serie de la aplicación que estés monitorizando y elegir qué categorías incluir: Session Log, Dump, I/O Controls (IOCTL), y Read/Write.
Desde la interfaz gráfica puedes establecer límites máximos para cada lista (número máximo de entradas para Session Log e I/O Controls, número de bytes para Dump, número de entradas para Read/Write). Cuando se alcanza el límite, las listas operan en modo FIFO (First-In, First-Out): los elementos más antiguos se eliminan automáticamente, manteniendo el uso de memoria bajo mientras se ejecuta la aplicación principal.