
Captures d’écran de COM Sniffer
Voici quelques captures d’écran de COM Sniffer — votre utilitaire logiciel pour surveiller, analyser et enregistrer les données du port série (port COM) sous Windows.
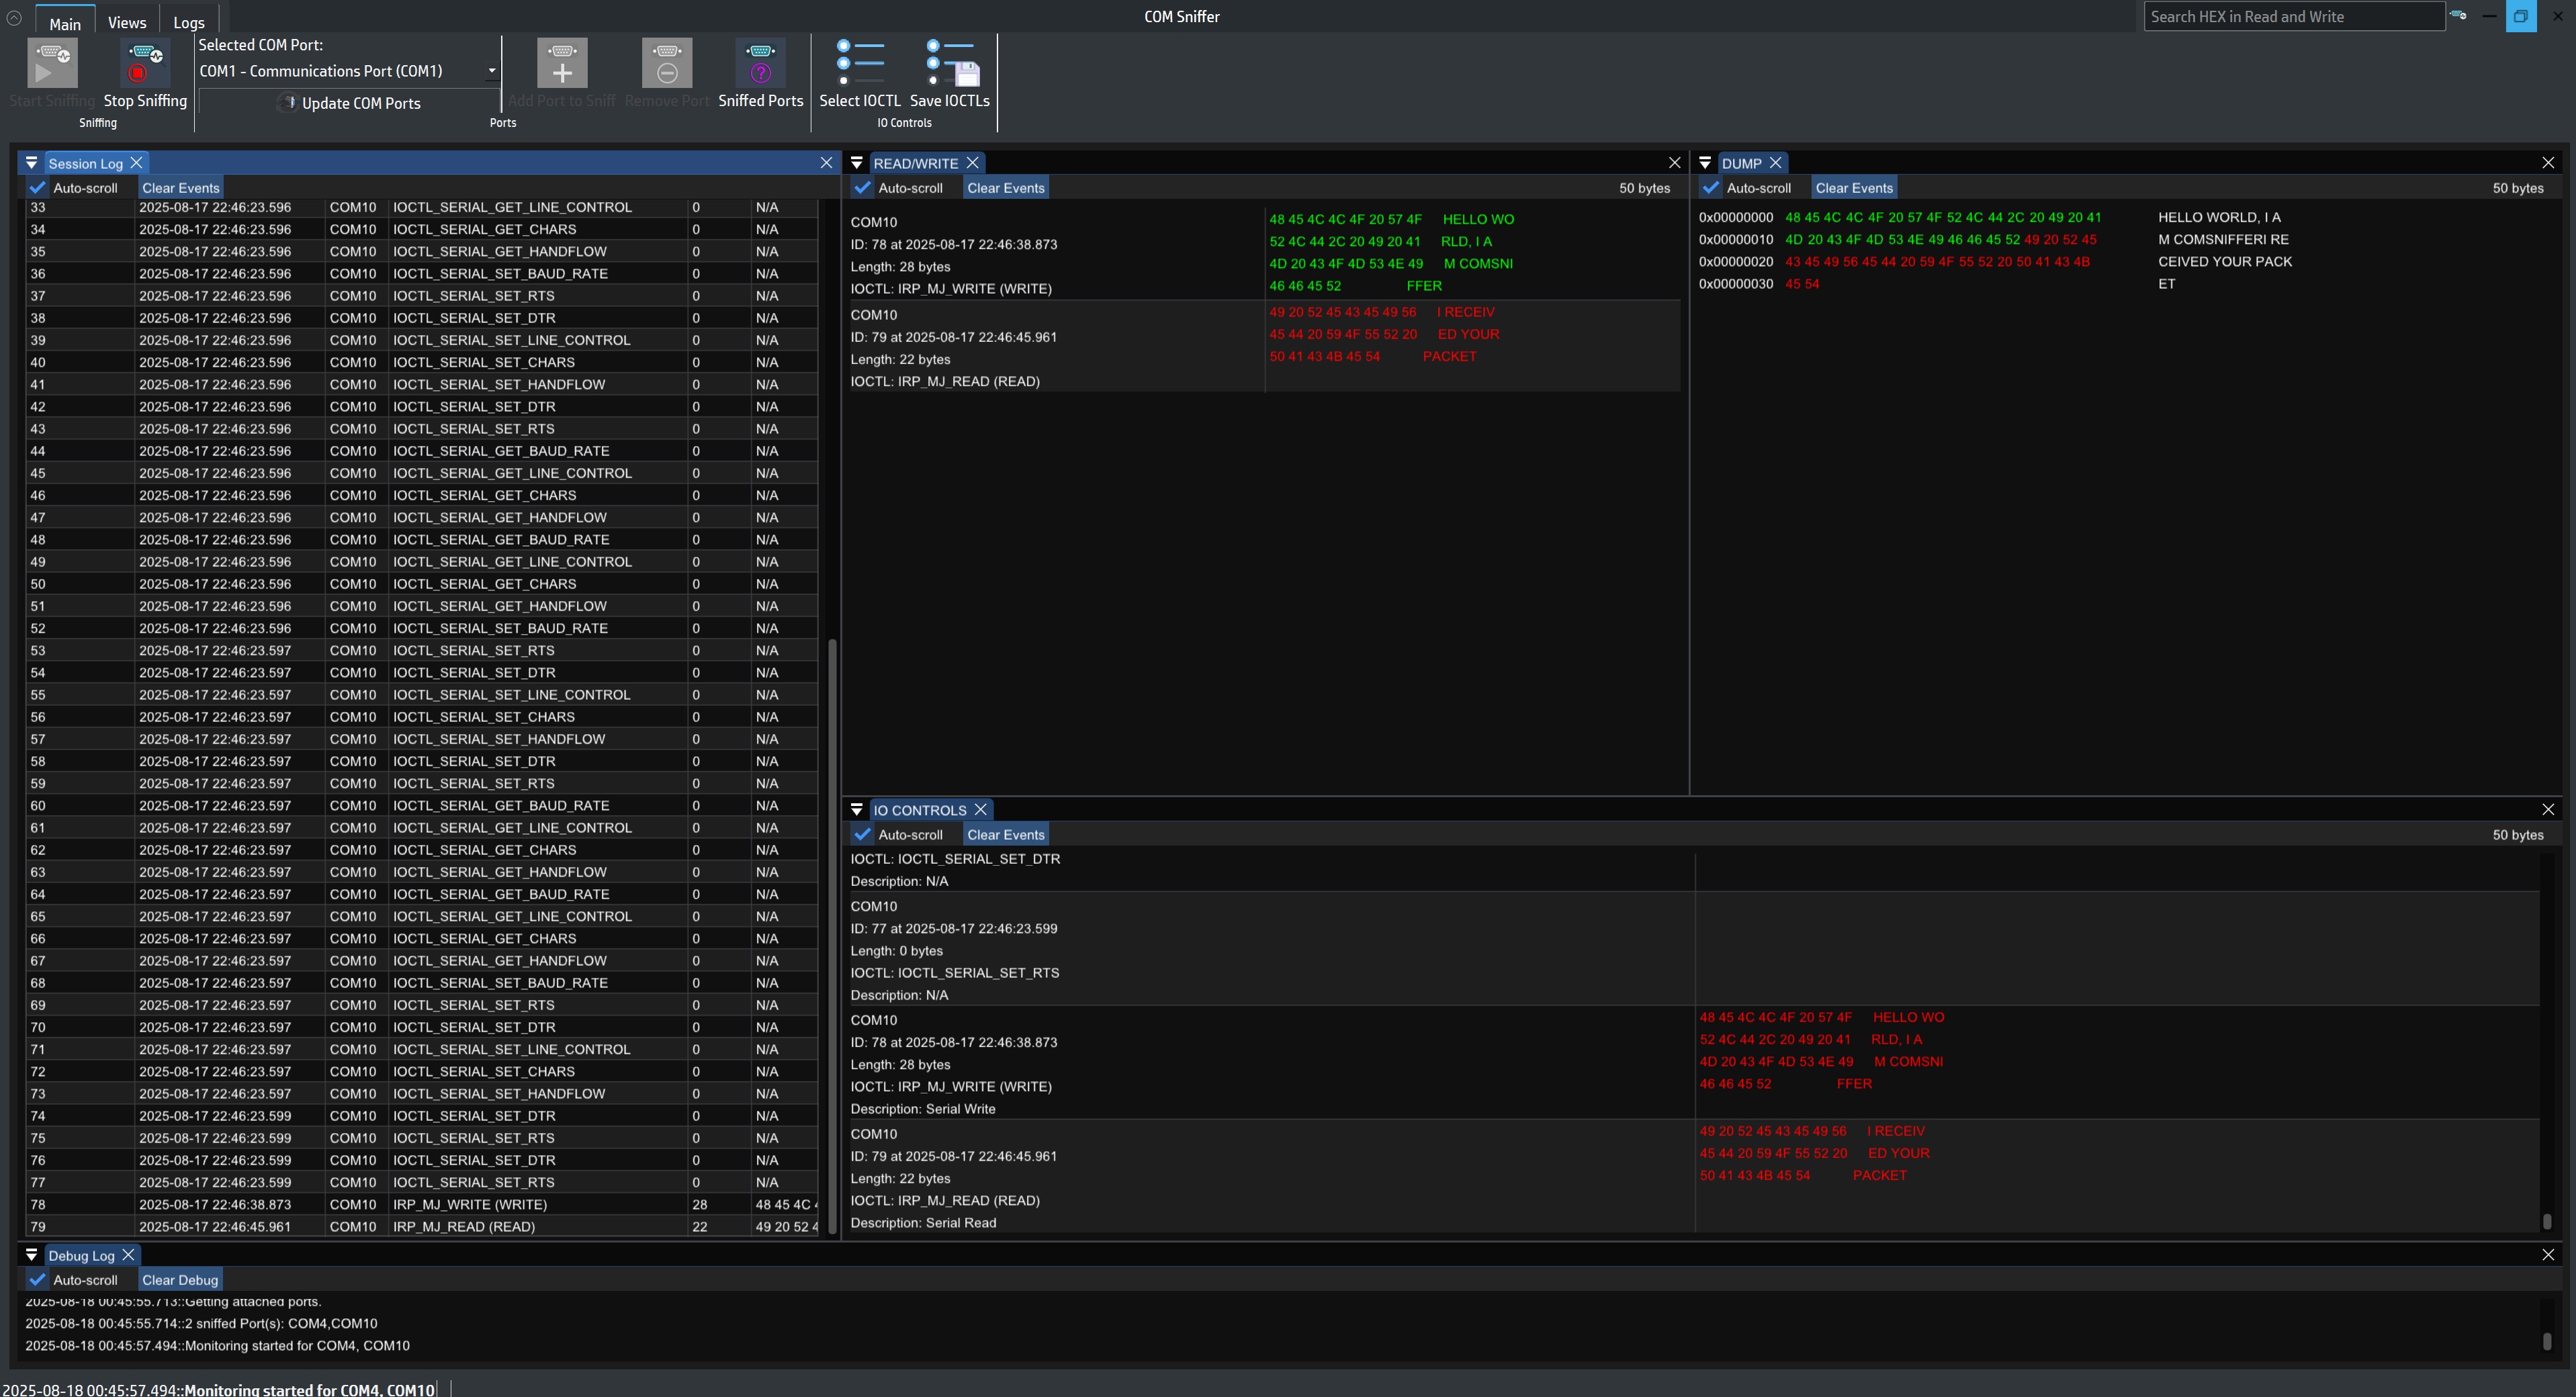
Écran principal
Interface principale : 5 fenêtres de journalisation pour la surveillance du port COM
L’écran principal propose cinq fenêtres dédiées à la journalisation du port série (COM) : Journal de session, Lecture/Écriture, Dump, Contrôle d’E/S (IOCTL_SERIAL) et Débogage.
Cette disposition vous permet d’analyser clairement chaque aspect de la communication série sous Windows.
Dans le menu supérieur, vous pouvez :
- Sélectionner et gérer les ports COM (ajouter ou supprimer un port COM).
- Démarrer/arrêter la surveillance et organiser les sessions de journaux.
- Appliquer des filtres par type de contrôle d’E/S (IOCTL) afin de vous concentrer uniquement sur les événements pertinents.

Disposition personnalisée
Les fenêtres opérationnelles peuvent être fermées sans problème et vous pouvez créer une disposition personnalisée pour les fenêtres de journalisation.
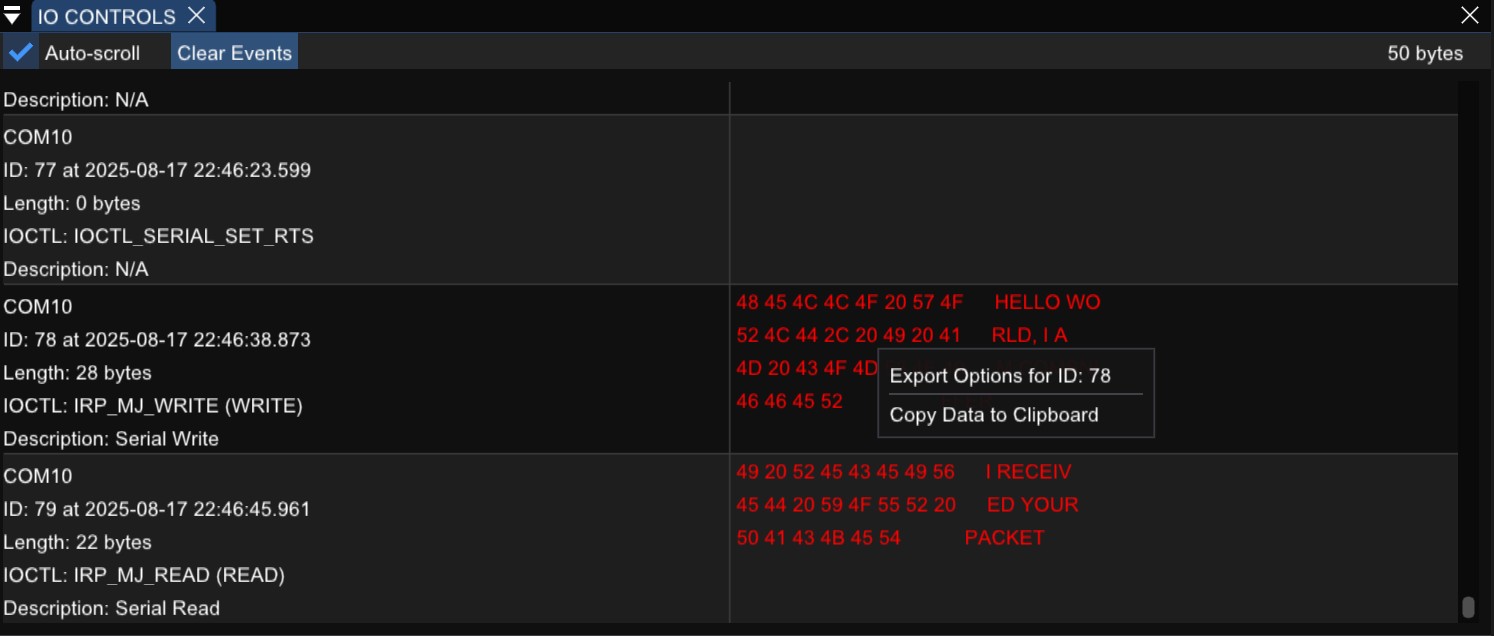
Exportation IOCTL_SERIAL
Vous pouvez exporter les journaux des opérations de contrôle d’E/S (IOCTL_SERIAL) du port série.

Filtre IOCTL_SERIAL / IRP_MJ
Vous pouvez choisir quels types IOCTL_SERIAL et IRP_MJ filtrer pour exclure les données non pertinentes et rendre le journal plus clair, concis et intuitif. Tous les types IOCTL et IRP_MJ pris en charge par les applications Windows sont disponibles.
Filtrage et exportation des données
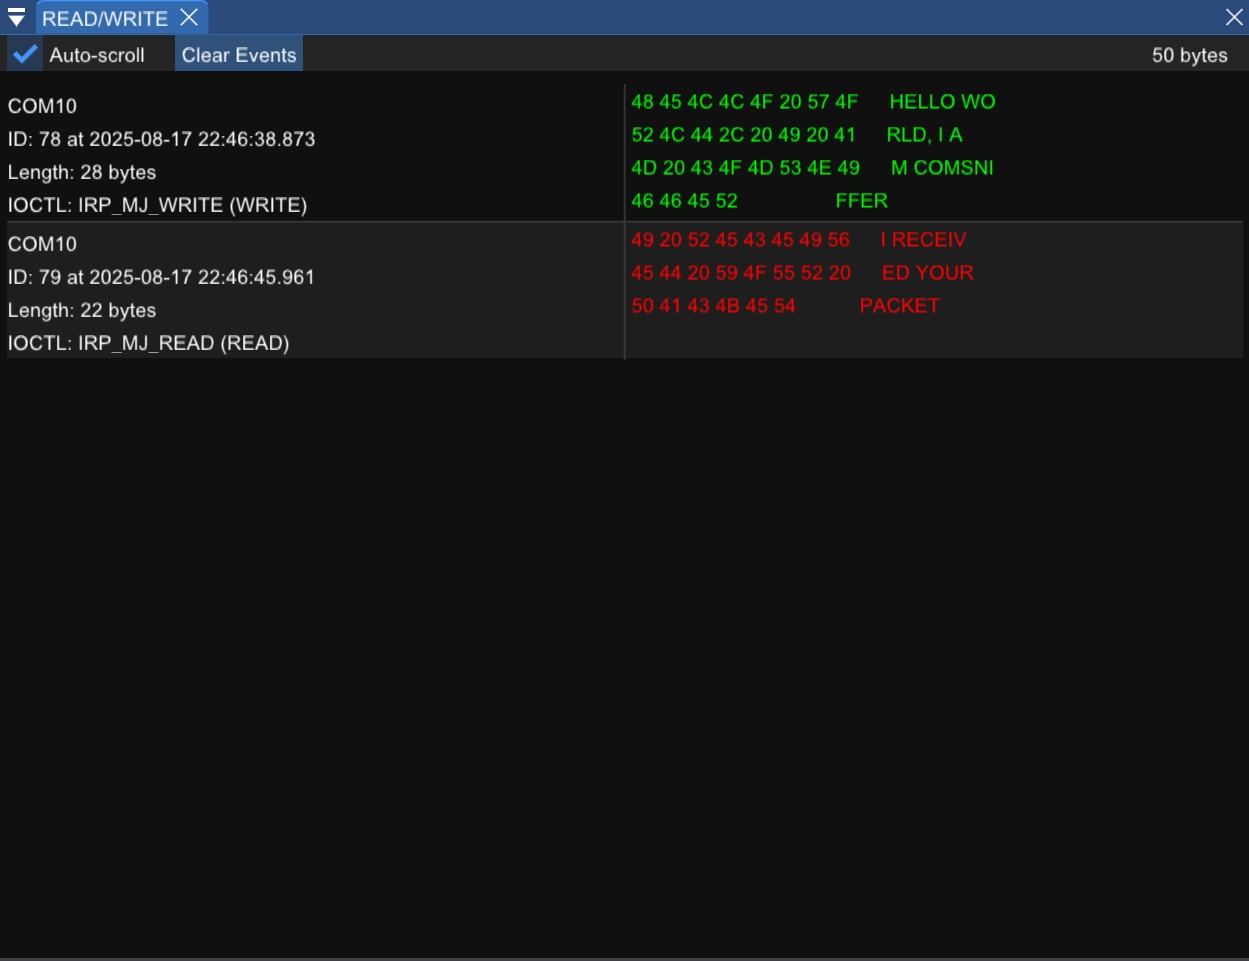
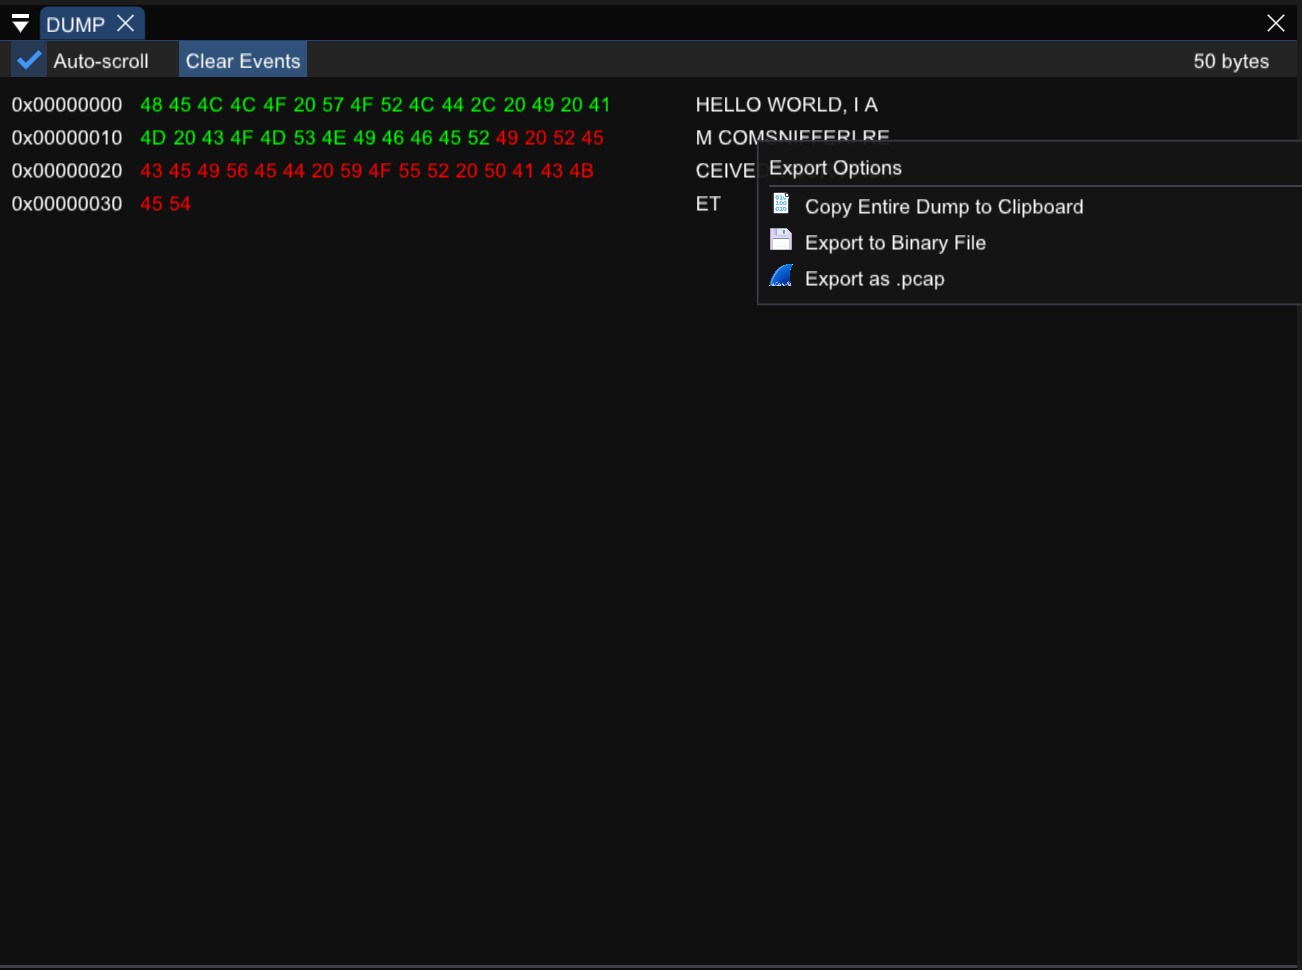
Toutes les données envoyées ou reçues par un port série (COM) sont traitées via les requêtes IRP_MJ_READ et IRP_MJ_WRITE : il s’agit de la véritable charge utile des octets entrants et sortants. Dans COM Sniffer, ces données sont organisées dans deux fenêtres distinctes.
La fenêtre Lecture/Écriture montre les paquets individuels et les événements de lecture/écriture du port série surveillé. La fenêtre Dump affiche la charge utile en deux couleurs (entrant/sortant), en hexadécimal et en ASCII, pour tous les ports série surveillés activement.
Le dump peut être exporté au format .pcap pour une analyse de protocole (par exemple ModBus avec WireShark), enregistré en fichier binaire ou copié en ASCII dans le presse-papiers.
Ces fonctionnalités avancées, typiques de COM Sniffer, sont extrêmement utiles pour le rétro-ingénierie lorsque vous souhaitez vous concentrer exclusivement sur les données et non sur les appels IOCTL_SERIAL liés à la configuration du port. Ce filtrage rend la lecture et l’interprétation des données plus simples et plus rapides.
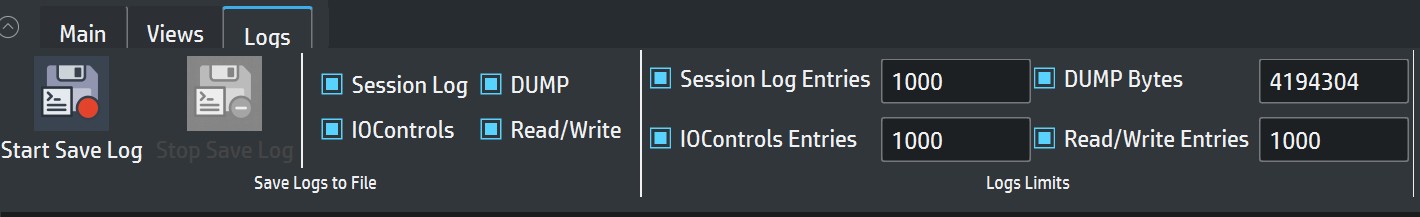
Sauvegarde et taille des journaux
Vous pouvez sauvegarder dans un fichier tout le trafic du port série de l’application surveillée et choisir quelles catégories inclure : Journal de session, Dump, Contrôles d’E/S (IOCTL) et Lecture/Écriture.
Depuis l’interface graphique, vous pouvez définir des limites maximales pour chaque liste (nombre maximal d’entrées pour Journal de session et Contrôles d’E/S, nombre d’octets pour Dump, nombre d’entrées pour Lecture/Écriture). Une fois la limite atteinte, les listes fonctionnent en mode FIFO (First-In, First-Out) : les éléments les plus anciens sont supprimés automatiquement, ce qui maintient une faible utilisation de la mémoire pendant l’exécution de l’application principale.