
COM Sniffer स्क्रीनशॉट्स
यहाँ कुछ COM Sniffer स्क्रीनशॉट्स हैं — आपका यूटिलिटी सॉफ़्टवेयर जो Windows पर सीरियल पोर्ट (COM पोर्ट) से डेटा की निगरानी, विश्लेषण और लॉग करने के लिए उपयोगी है।
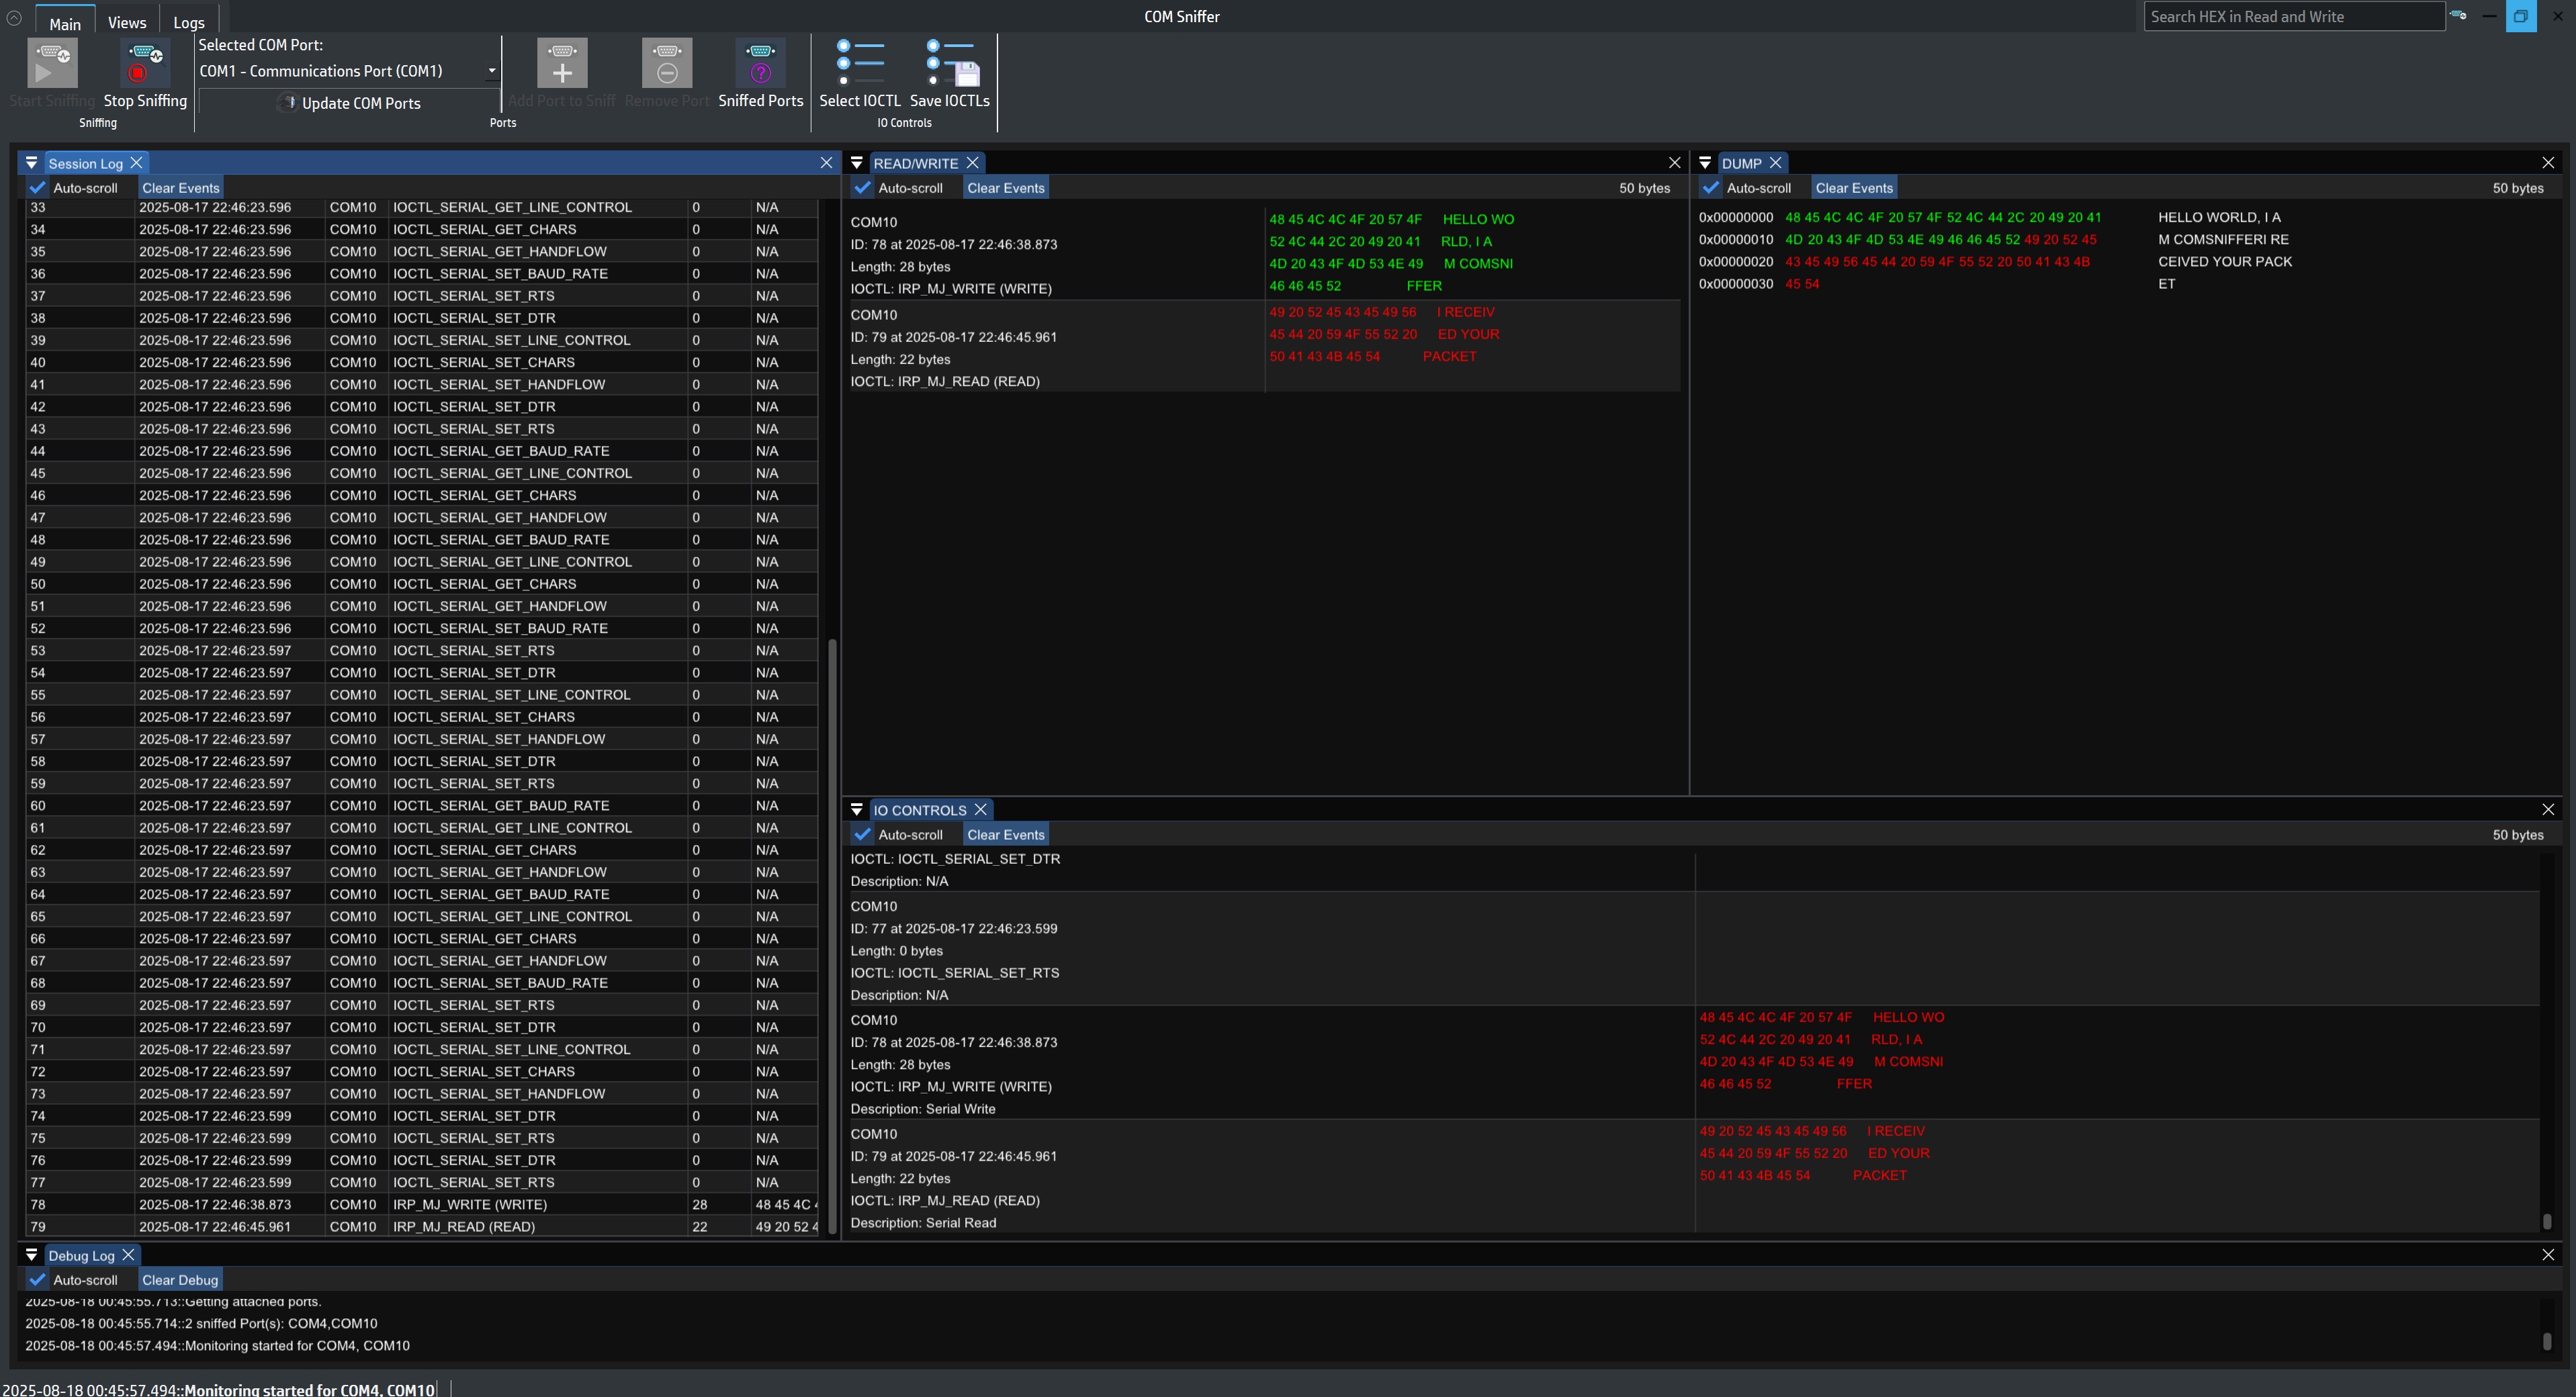
मुख्य स्क्रीन
मुख्य इंटरफ़ेस: COM पोर्ट मॉनिटरिंग के लिए 5 लॉग विंडोज़
मुख्य स्क्रीन में पाँच विंडोज़ होती हैं जो सीरियल (COM) पोर्ट लॉगिंग के लिए समर्पित हैं: सेशन लॉग, रीड/राइट, डंप, I/O कंट्रोल (IOCTL_SERIAL) और डिबग।
यह लेआउट आपको Windows पर सीरियल कम्युनिकेशन के हर पहलू का स्पष्ट विश्लेषण करने देता है।
शीर्ष मेनू में आप कर सकते हैं:
- COM पोर्ट्स का चयन और प्रबंधन (COM पोर्ट जोड़ें या हटाएँ)।
- मॉनिटरिंग शुरू/बंद करें और लॉग सेशंस को व्यवस्थित करें।
- I/O कंट्रोल (IOCTL) प्रकार के अनुसार फ़िल्टर लागू करें ताकि आप केवल संबंधित घटनाओं पर ध्यान केंद्रित कर सकें।

कस्टम लेआउट
ऑपरेशनल विंडोज़ को बिना किसी समस्या के बंद किया जा सकता है, और आप लॉग विंडोज़ के लिए एक कस्टमाइज्ड लेआउट बना सकते हैं।
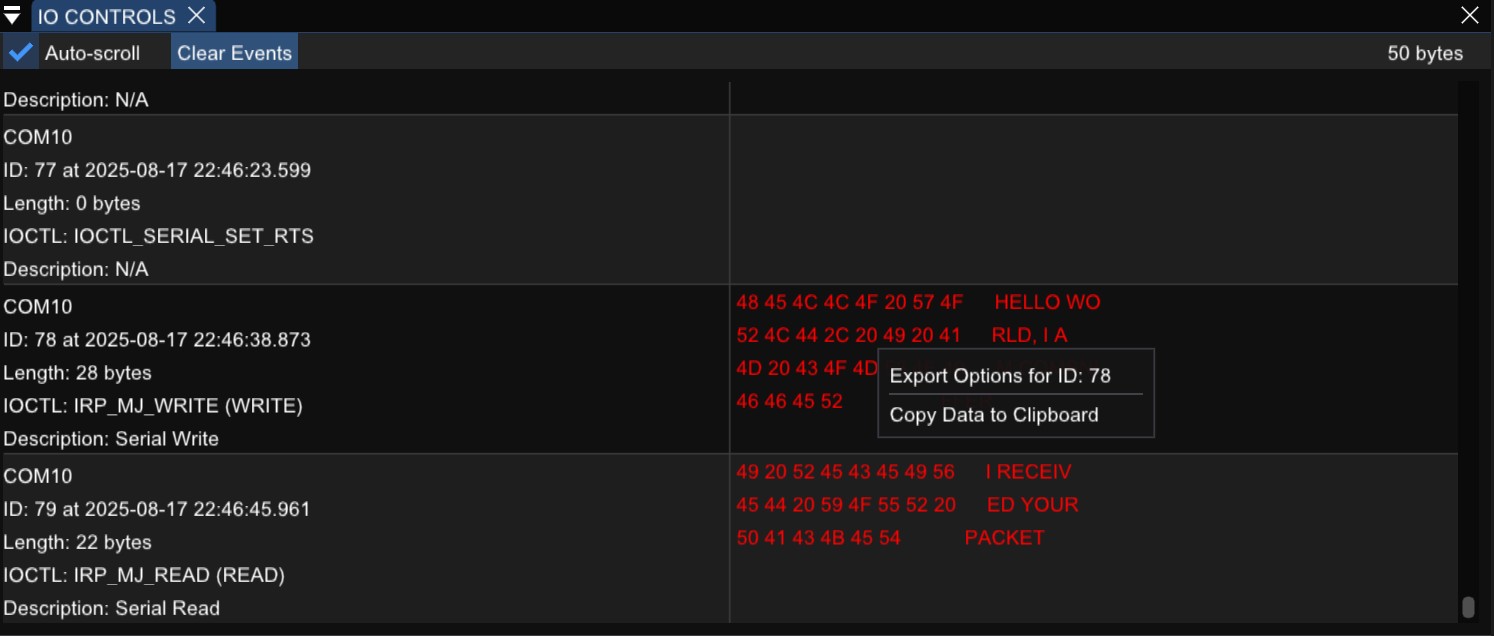
IOCTL_SERIAL निर्यात
आप सीरियल पोर्ट की I/O कंट्रोल ऑपरेशंस (IOCTL_SERIAL) के लॉग को निर्यात कर सकते हैं।

फ़िल्टर IOCTL_SERIAL / IRP_MJ
आप चुन सकते हैं कि किन IOCTL_SERIAL और IRP_MJ प्रकारों को फ़िल्टर करना है ताकि अप्रासंगिक डेटा को बाहर किया जा सके और लॉग को सरल, स्पष्ट और सहज बनाया जा सके। Windows अनुप्रयोगों द्वारा समर्थित सभी IOCTL और IRP_MJ प्रकार उपलब्ध हैं।
डेटा फ़िल्टरिंग और निर्यात
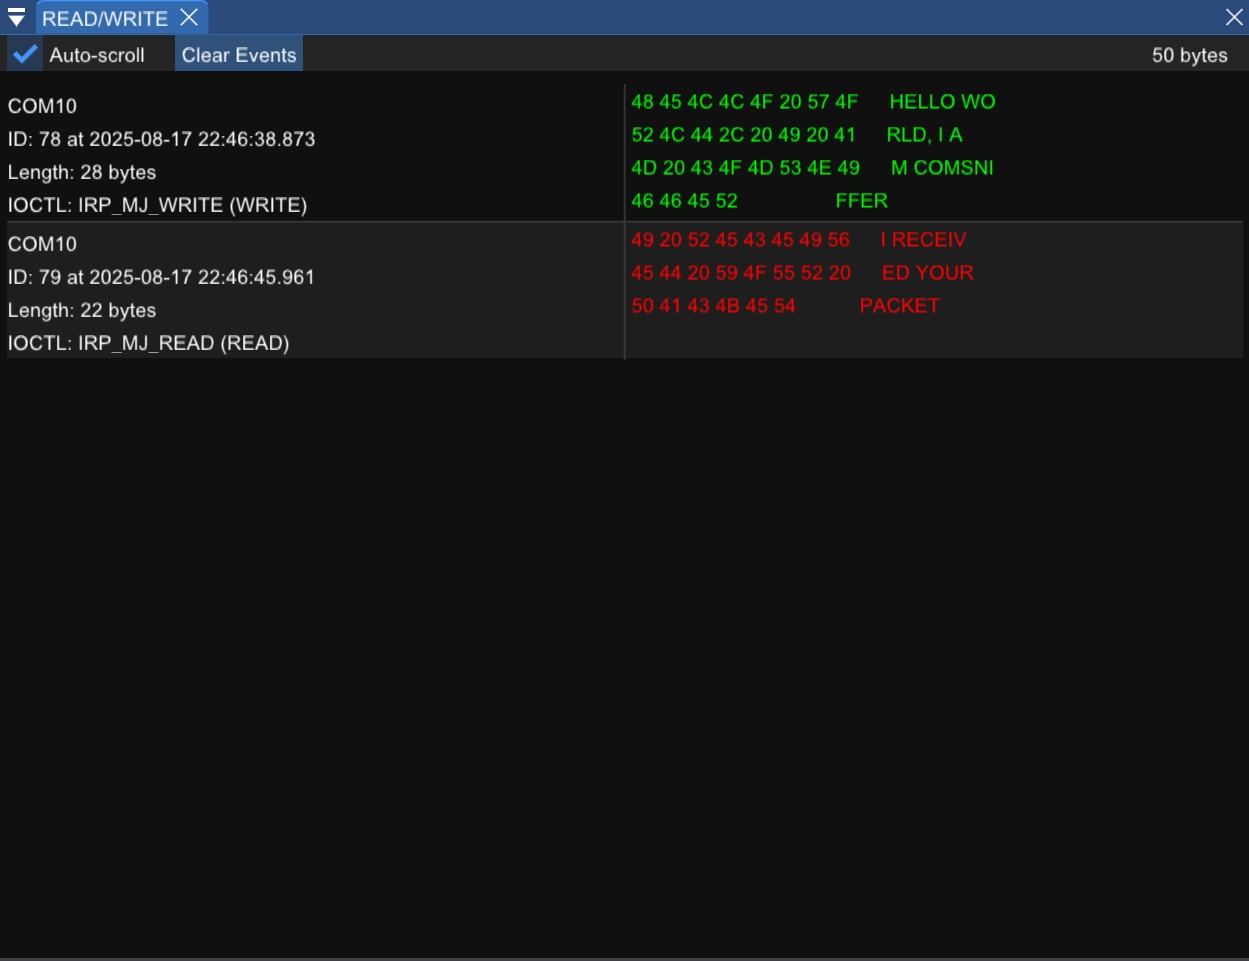
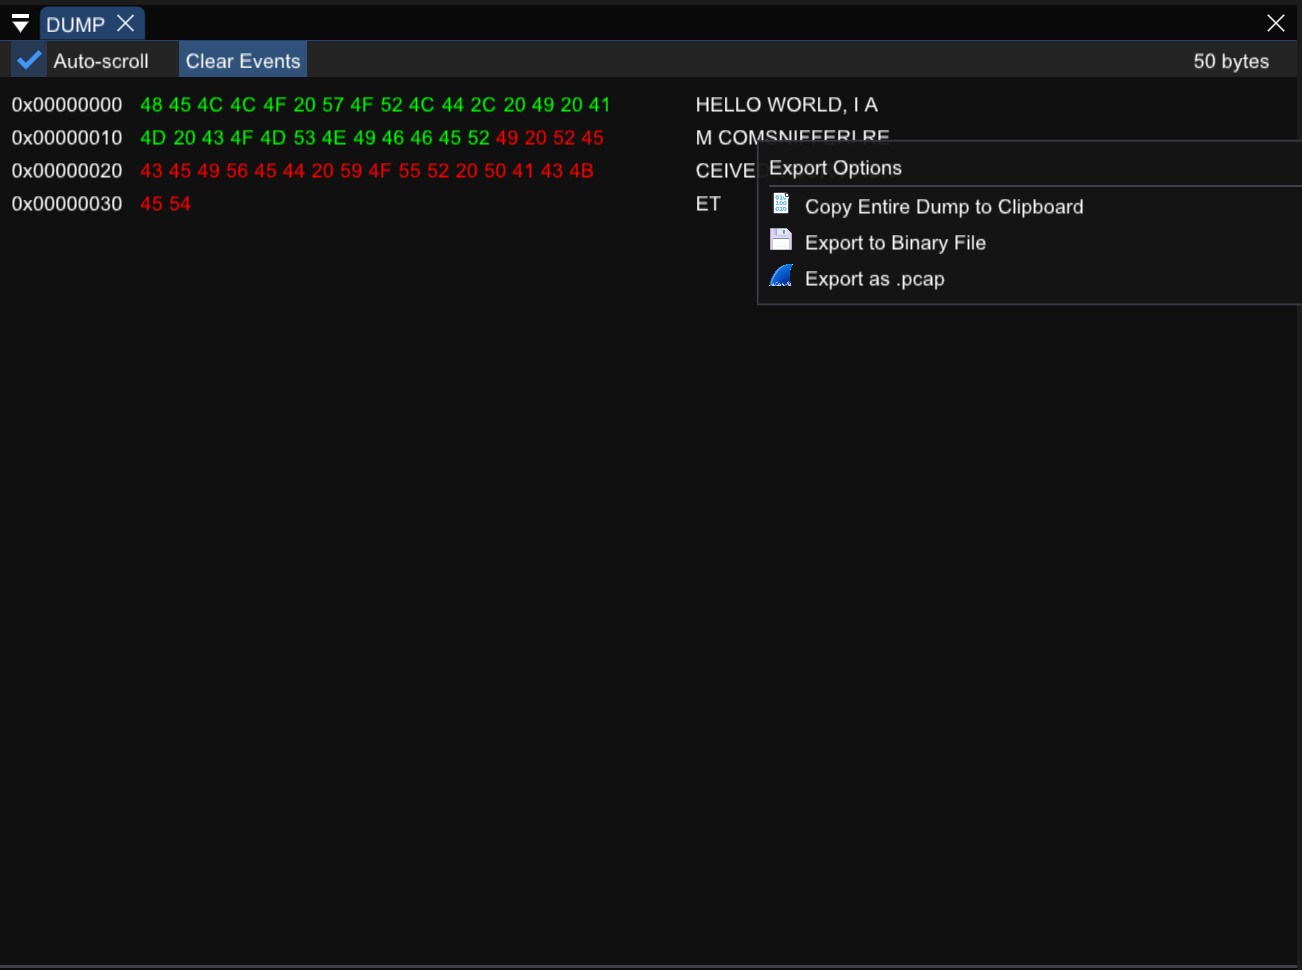
सीरियल (COM) पोर्ट द्वारा भेजे या प्राप्त किए गए सभी डेटा को IRP_MJ_READ और IRP_MJ_WRITE अनुरोधों के माध्यम से संभाला जाता है: यह आने वाले और जाने वाले बाइट्स का वास्तविक पेलोड है। COM Sniffer में ये डेटा दो अलग-अलग विंडोज़ में व्यवस्थित किए जाते हैं।
रीड/राइट विंडो मॉनिटर किए गए सीरियल पोर्ट के व्यक्तिगत पैकेट और रीड/राइट घटनाओं को दिखाती है। डंप विंडो सभी सक्रिय रूप से मॉनिटर किए गए सीरियल पोर्ट्स के लिए पेलोड को दो रंगों (इनकमिंग/आउटगोइंग), हेक्साडेसिमल और ASCII में दिखाती है।
डंप को .pcap प्रारूप में प्रोटोकॉल विश्लेषण के लिए निर्यात किया जा सकता है (उदाहरण के लिए ModBus के साथ WireShark), बाइनरी फ़ाइल के रूप में सहेजा जा सकता है, या ASCII में क्लिपबोर्ड पर कॉपी किया जा सकता है।
ये उन्नत सुविधाएँ, COM Sniffer की विशेषता, रिवर्स इंजीनियरिंग के लिए बेहद उपयोगी हैं जब आप विशेष रूप से डेटा पर ध्यान केंद्रित करना चाहते हैं न कि पोर्ट कॉन्फ़िगरेशन से संबंधित IOCTL_SERIAL कॉल्स पर। यह फ़िल्टरिंग डेटा पढ़ने और उसकी व्याख्या को आसान और तेज़ बनाती है।
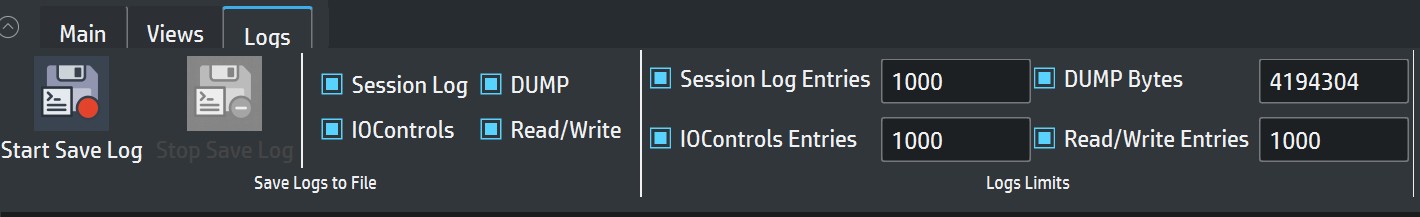
लॉग सहेजना और आकार
आप उस एप्लिकेशन के सभी सीरियल पोर्ट ट्रैफ़िक को फ़ाइल में सहेज सकते हैं जिसे आप मॉनिटर कर रहे हैं और यह चुन सकते हैं कि किन श्रेणियों को शामिल करना है: सेशन लॉग, डंप, I/O कंट्रोल्स (IOCTL), और रीड/राइट।
ग्राफिकल इंटरफ़ेस से आप प्रत्येक सूची के लिए अधिकतम सीमाएँ सेट कर सकते हैं (सेशन लॉग और I/O कंट्रोल्स के लिए प्रविष्टियों की अधिकतम संख्या, डंप के लिए बाइट्स की संख्या, रीड/राइट के लिए प्रविष्टियों की संख्या)। जब सीमा पहुँच जाती है, तो सूचियाँ FIFO (फ़र्स्ट-इन, फ़र्स्ट-आउट) मोड में काम करती हैं: सबसे पुरानी वस्तुएँ स्वचालित रूप से हटा दी जाती हैं, जिससे मुख्य एप्लिकेशन चलने के दौरान मेमोरी उपयोग कम रहता है।