
COM Sniffer Screenshots
Ecco alcuni screenshots di COM Sniffer il tuo utility software per monitorare, sniffare e loggare i dati dalla porta seriale (COM Port) in Windows.
Schermata Principale
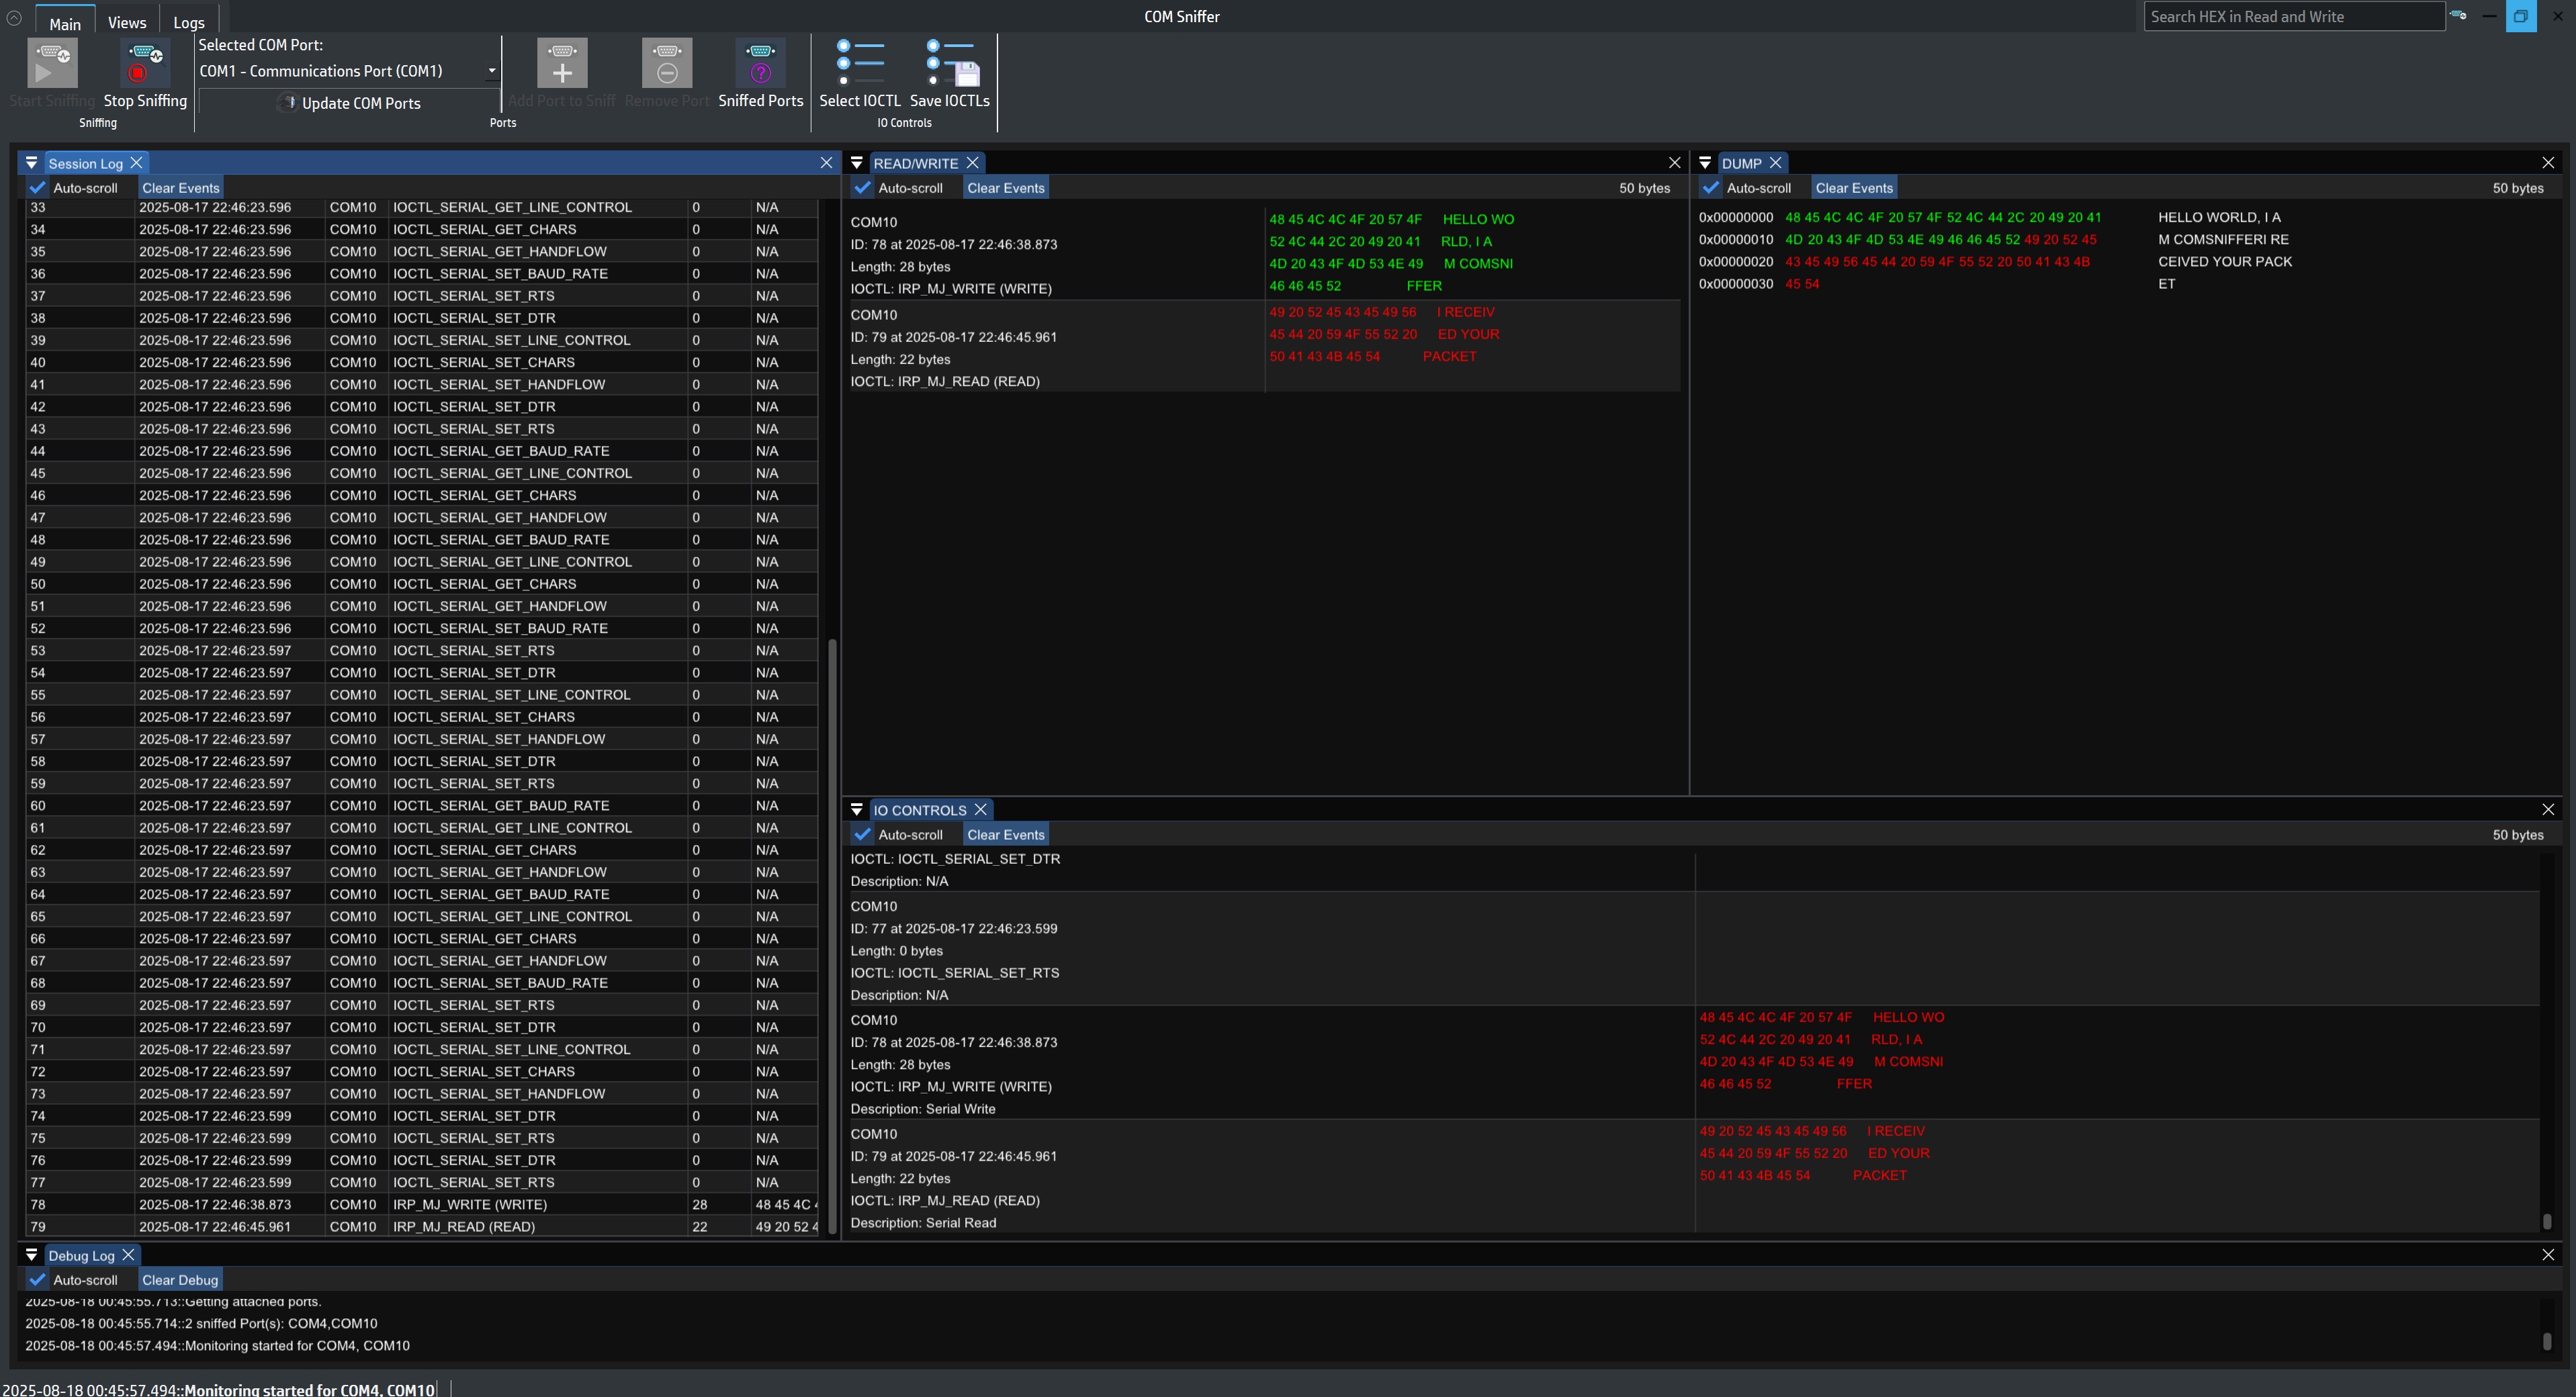
Interfaccia principale: 5 finestre di log per il monitoraggio della porta COM
La schermata principale offre cinque finestre dedicate al logging della porta seriale (COM): Session Log, Read/Write, Dump, I/O Control (IOCTL_SERIAL) e Debug.
Questo layout ti permette di analizzare in modo chiaro ogni aspetto della comunicazione seriale su Windows.
Nel menu superiore puoi:
- Selezionare e gestire le porte COM (aggiungere o rimuovere una porta COM).
- Avviare/fermare il monitoraggio e organizzare le sessioni di log.
- Applicare filtri per tipologia di I/O Control (IOCTL), così da concentrarti solo sugli eventi rilevanti.

Custom Layout
Le finestre operative possono essere chiuse senza problemi ed è possibile creare un layout personalizzato per le finestre di log.
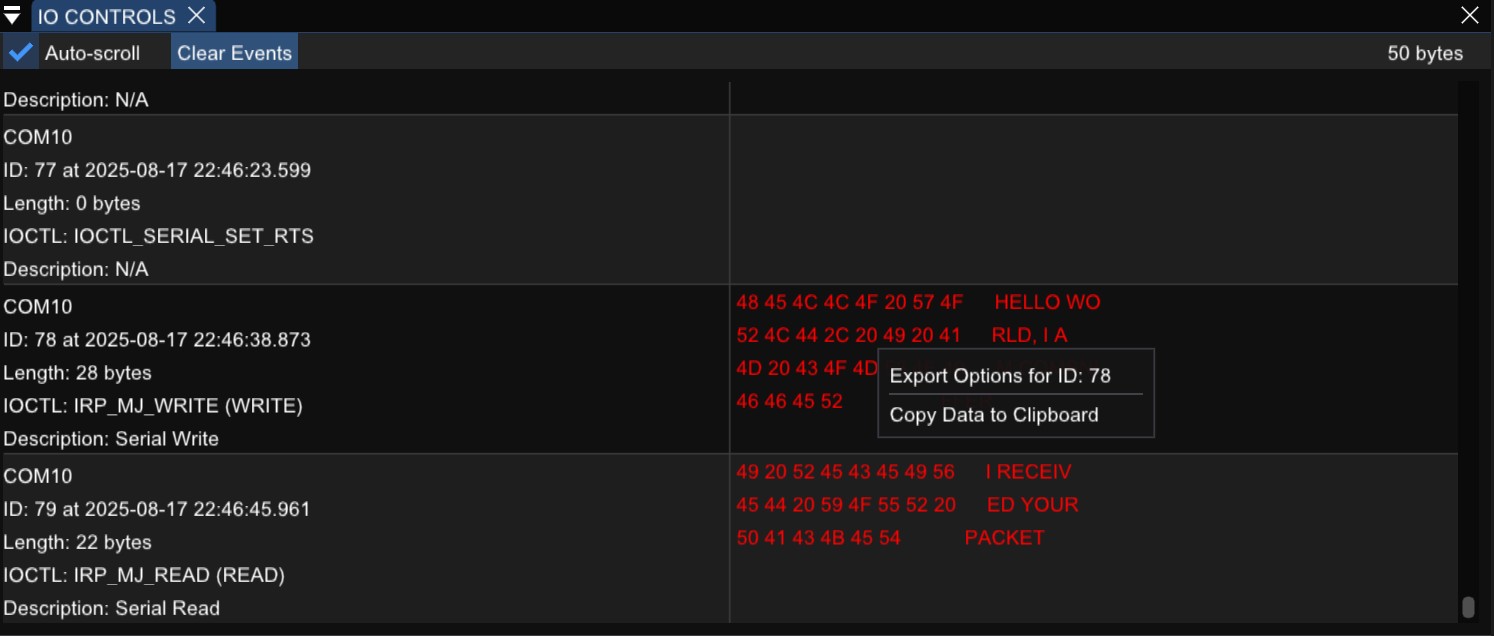
Esportazione IOCTL_SERIAL
È possibile esportare i log delle operazioni di I/O Control (a href="https://learn.microsoft.com/en-us/windows-hardware/drivers/ddi/ntddser/" target="_blank">IOCTL_SERIAL) della porta seriale.

Filtro IOCTL_SERIAL / IRP_MJ
È possibile selezionare la tipologia di IOCTL_SERIAL e IRP_MJ da filtrare per escludere i dati non rilevanti e rendere il log più snello, chiaro e intuitivo. Sono disponibili tutti gli IOCTL e IRP_MJ supportati dalle applicazioni Windows.
Filtro ed Esportazione Dati
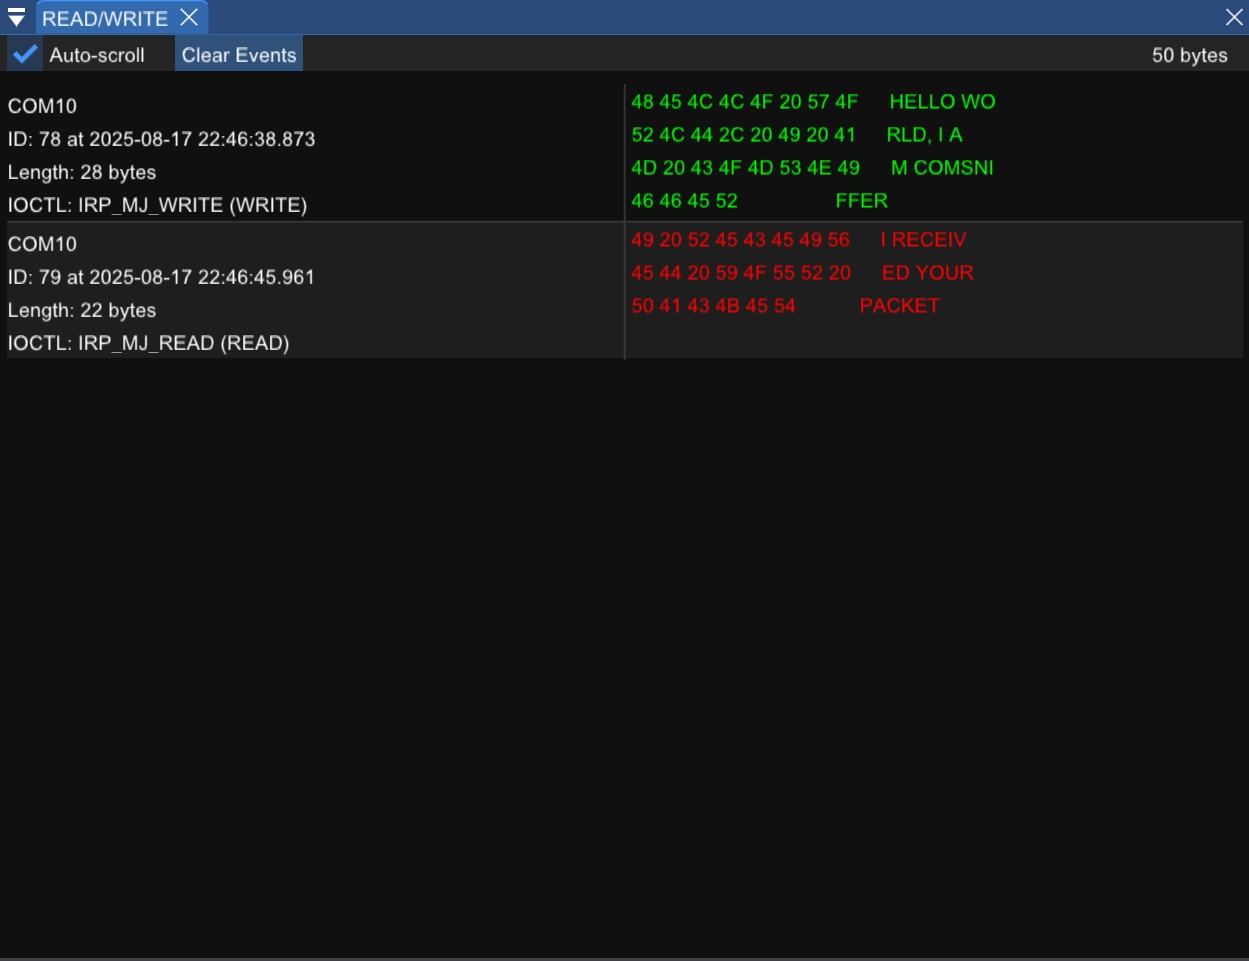
Tutti i dati inviati o ricevuti da una porta seriale (COM) sono gestiti tramite le richieste IRP_MJ_READ e IRP_MJ_WRITE: si tratta del payload reale dei byte in ingresso e in uscita. In COM Sniffer questi dati sono organizzati in due finestre distinte.
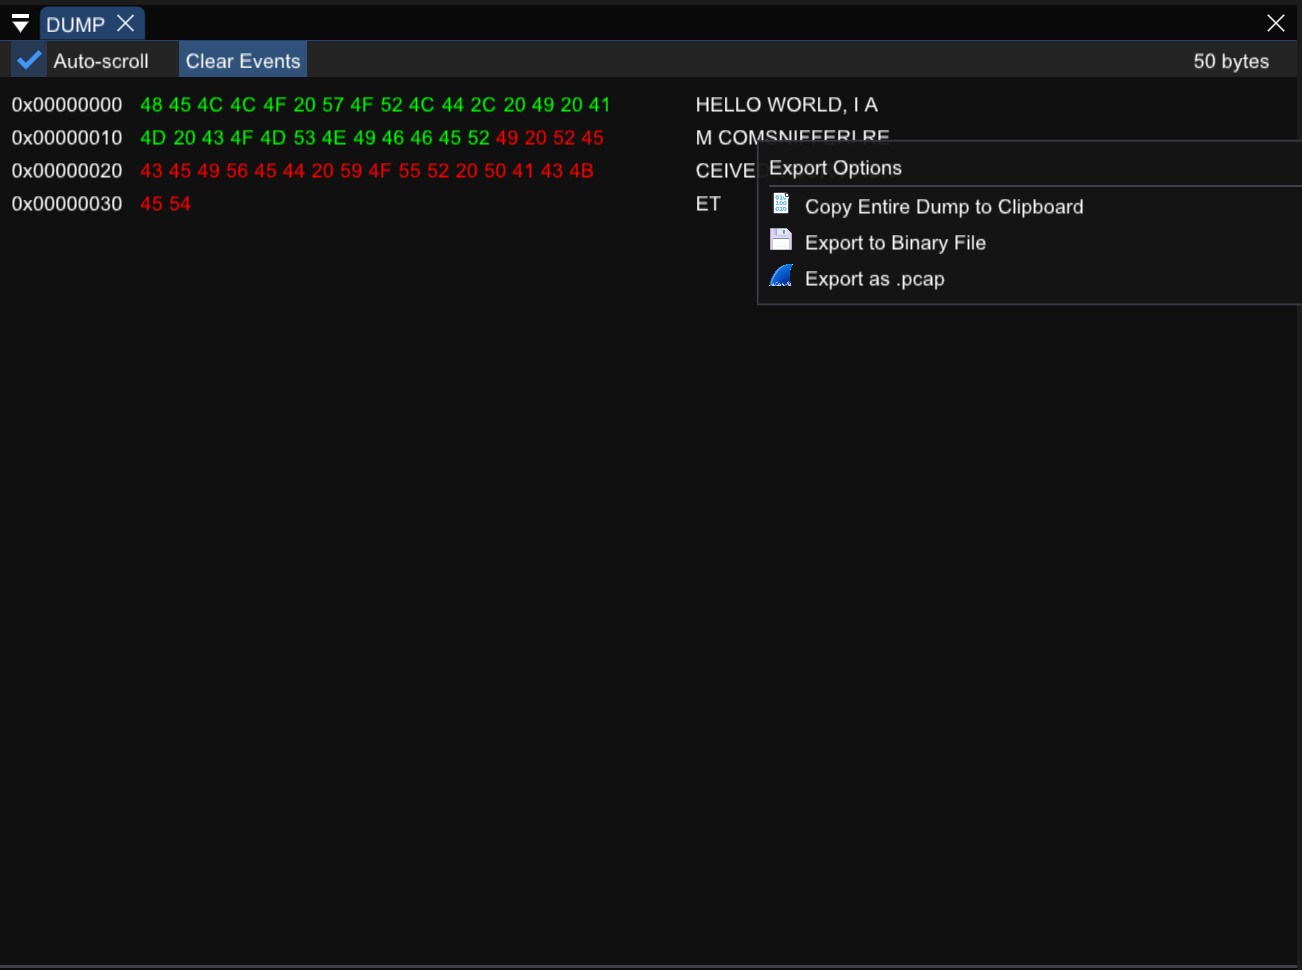
La finestra Read/Write mostra i singoli pacchetti e gli eventi di lettura/scrittura della porta seriale monitorata. La finestra Dump visualizza il payload in due colori (ingresso/uscita), in esadecimale e ASCII, per tutte le porte seriali attivamente monitorate.
Il dump può essere esportato in formato .pcap per un’analisi di protocollo (ad esempio ModBus con WireShark), salvato come file binario oppure copiato in ASCII negli appunti.
Queste funzionalità avanzate, tipiche di COM Sniffer, sono utilissime per il reverse engineering quando ci si vuole concentrare esclusivamente sui dati e non sugli IOCTL_SERIAL relativi alla configurazione della porta. Questo filtraggio rende la lettura e l’interpretazione dei dati più semplici e rapide.
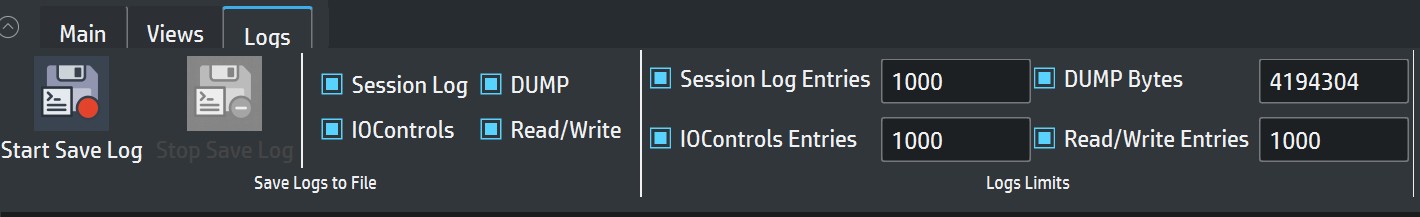
Salvataggio Log e Dimensione
Puoi salvare i dati direttamente su file tutto il traffico della porta seriale dell'applicazione che stai monitorando e scegliere quali categorie includere: Session Log, Dump, I/O Controls (IOCTL) e Read/Write.
Dall’interfaccia grafica puoi impostare i limiti massimi per ogni lista (numero massimo di voci per Session Log e I/O Controls, numero di byte per Dump, numero di voci per Read/Write). Raggiunto il limite, le liste operano in modalità FIFO (First-In, First-Out): gli elementi più vecchi vengono rimossi automaticamente, mantenendo basso l’uso di memoria durante l’esecuzione dell’applicazione principale.