
Capturas de Tela do COM Sniffer
Aqui estão algumas capturas de tela do COM Sniffer — seu software utilitário para monitorar, farejar e registrar dados da porta serial (porta COM) no Windows.
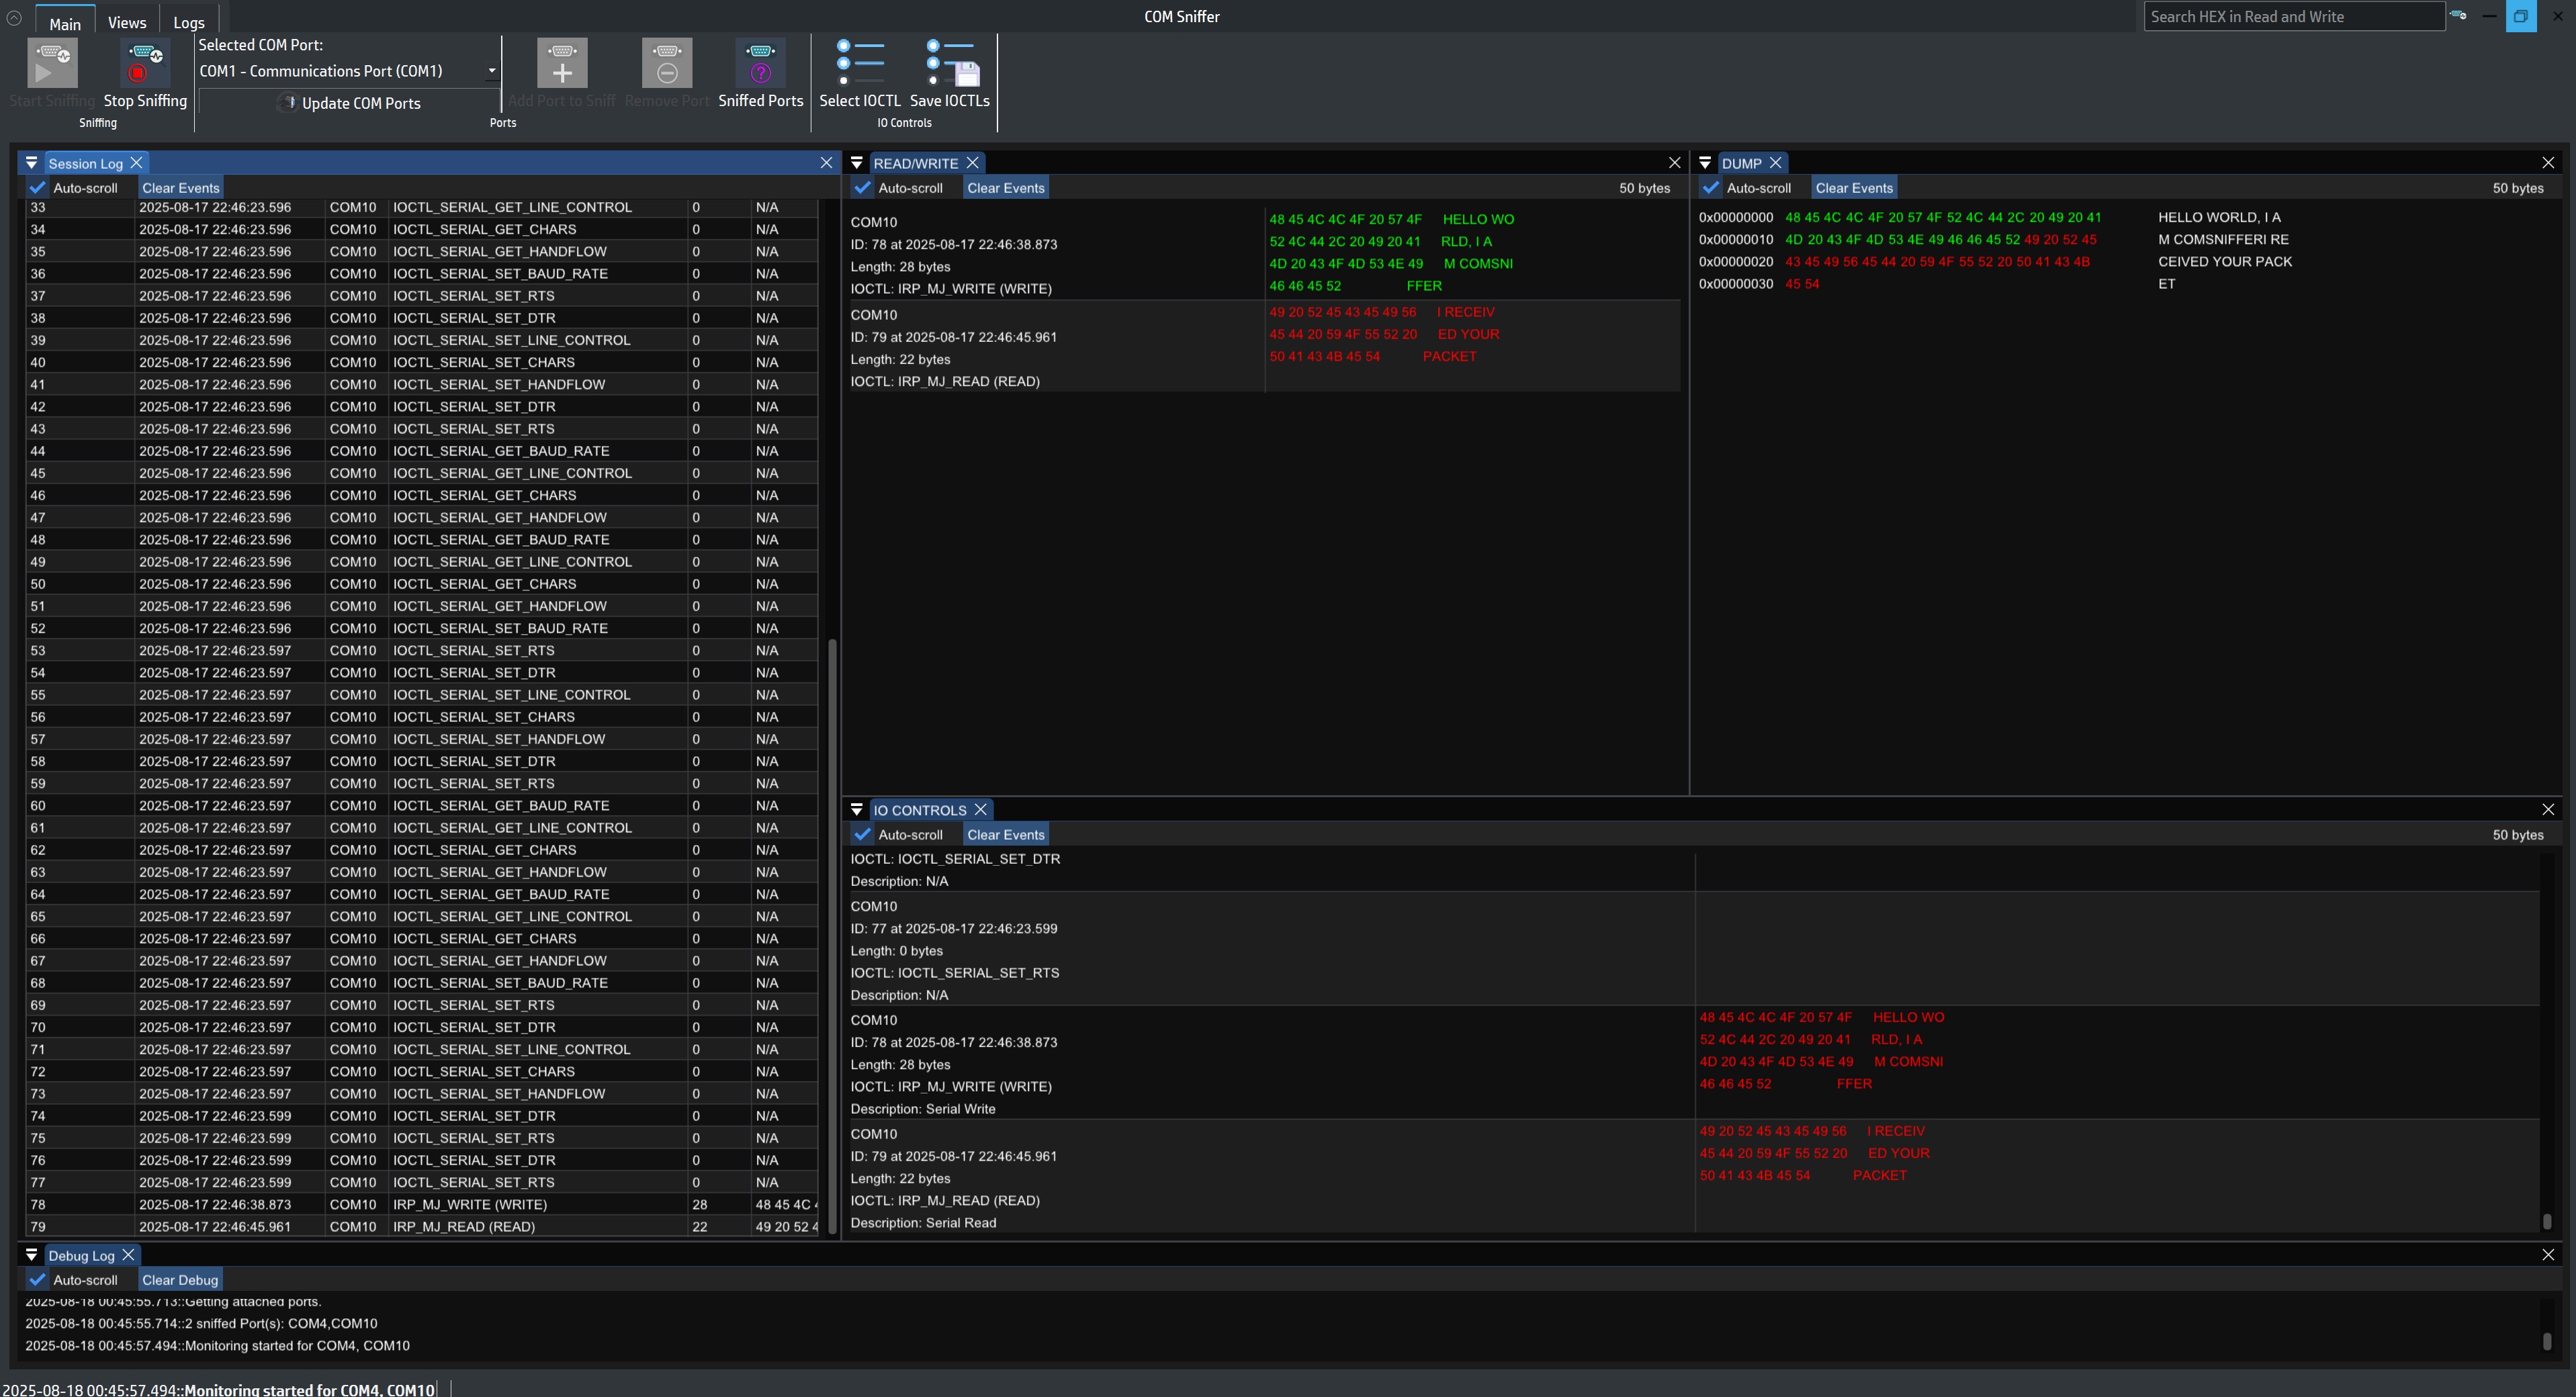
Tela Principal
Interface principal: 5 janelas de log para monitoramento da porta COM
A tela principal oferece cinco janelas dedicadas ao registro da porta serial (COM): Log de Sessão, Leitura/Escrita, Dump, Controle de I/O (IOCTL_SERIAL) e Depuração.
Esse layout permite analisar claramente todos os aspectos da comunicação serial no Windows.
No menu superior você pode:
- Selecionar e gerenciar portas COM (adicionar ou remover uma porta COM).
- Iniciar/parar o monitoramento e organizar as sessões de log.
- Aplicar filtros por tipo de Controle de I/O (IOCTL) para focar apenas nos eventos relevantes.

Layout Personalizado
As janelas operacionais podem ser fechadas sem problemas, e você pode criar um layout personalizado para as janelas de log.
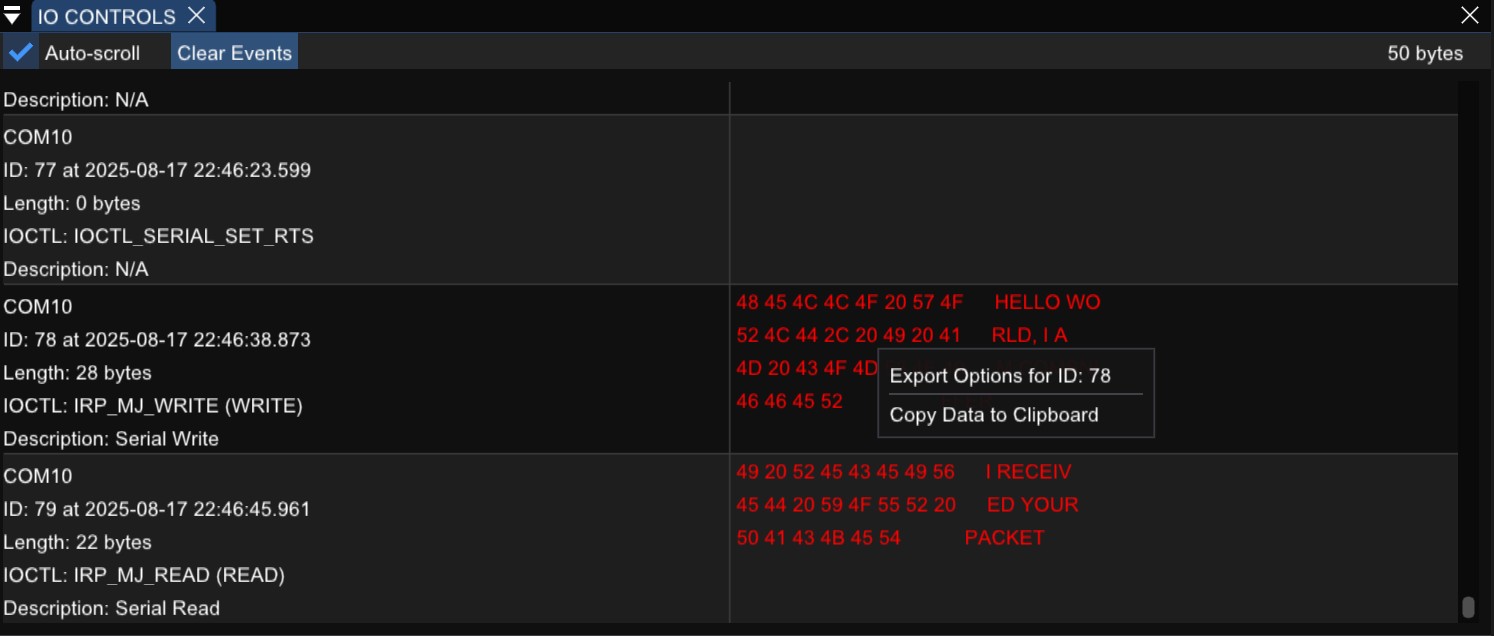
Exportação IOCTL_SERIAL
Você pode exportar os logs das operações de Controle de I/O (IOCTL_SERIAL) da porta serial.

Filtro IOCTL_SERIAL / IRP_MJ
Você pode escolher quais tipos de IOCTL_SERIAL e IRP_MJ filtrar para excluir dados irrelevantes e deixar o log mais simples, claro e intuitivo. Estão disponíveis todos os IOCTL e IRP_MJ suportados pelas aplicações do Windows.
Filtragem e Exportação de Dados
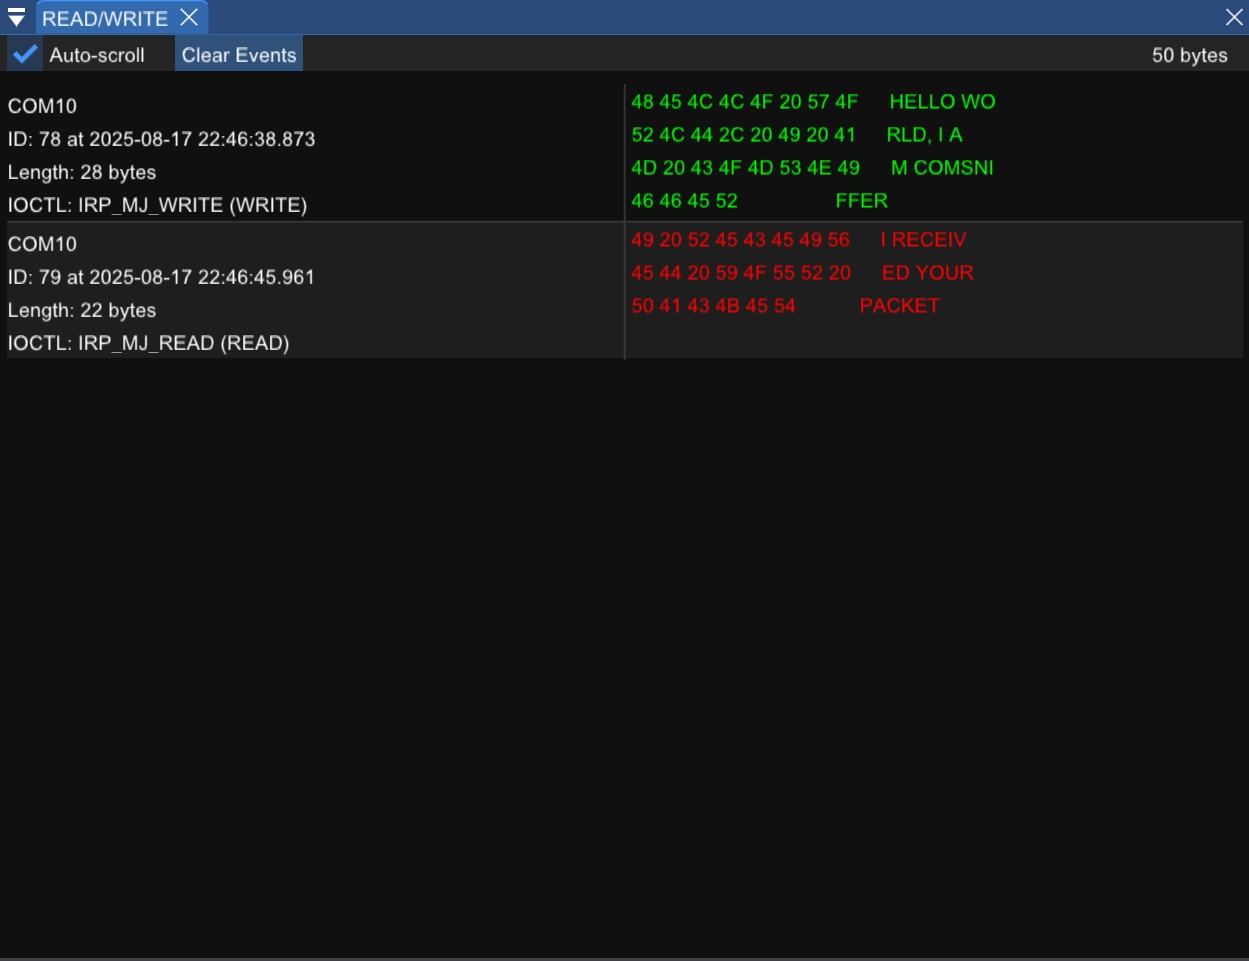
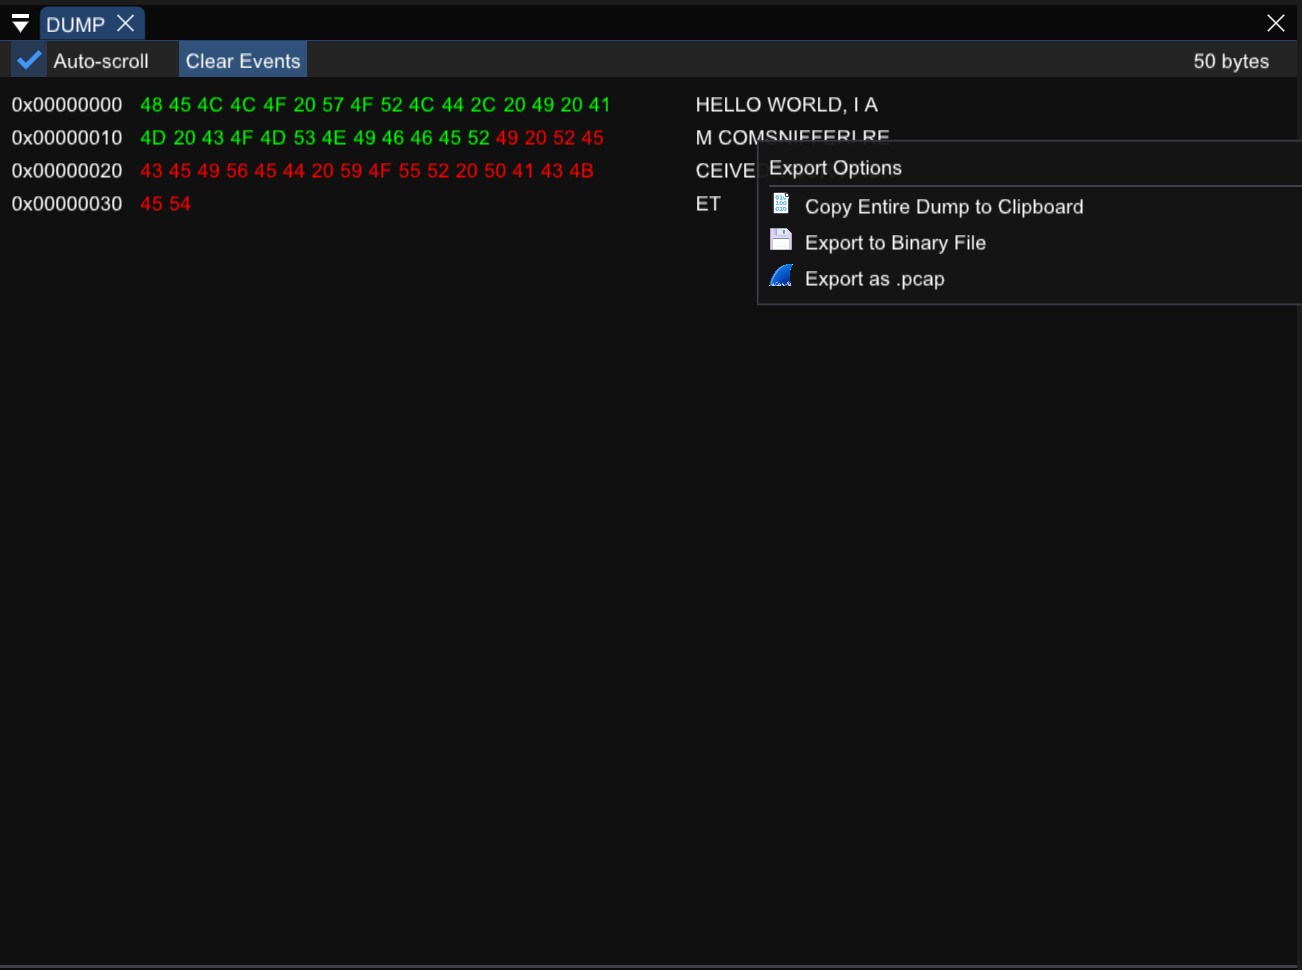
Todos os dados enviados ou recebidos por uma porta serial (COM) são tratados através das solicitações IRP_MJ_READ e IRP_MJ_WRITE: este é o payload real dos bytes de entrada e saída. No COM Sniffer esses dados são organizados em duas janelas separadas.
A janela Leitura/Escrita mostra os pacotes individuais e os eventos de leitura/escrita da porta serial monitorada. A janela Dump exibe o payload em duas cores (entrada/saída), em hexadecimal e ASCII, para todas as portas seriais monitoradas ativamente.
O dump pode ser exportado no formato .pcap para análise de protocolo (por exemplo, ModBus com WireShark), salvo como arquivo binário ou copiado em ASCII para a área de transferência.
Esses recursos avançados, típicos do COM Sniffer, são extremamente úteis para engenharia reversa quando você deseja se concentrar exclusivamente nos dados e não nas chamadas IOCTL_SERIAL relacionadas à configuração da porta. Essa filtragem torna a leitura e a interpretação dos dados mais simples e rápidas.
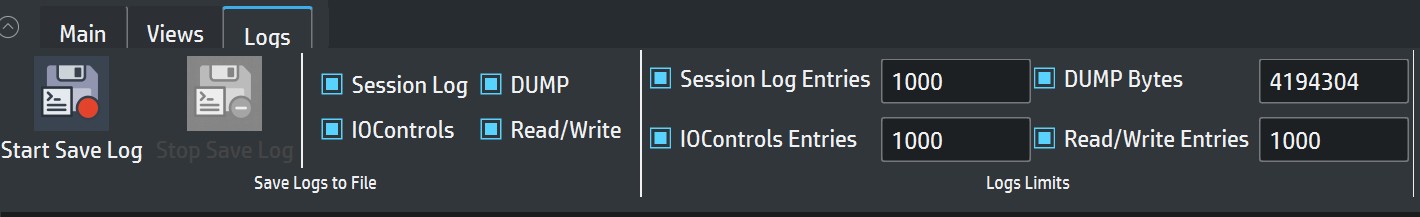
Salvar Logs e Tamanho
Você pode salvar em arquivo todo o tráfego da porta serial do aplicativo que está monitorando e escolher quais categorias incluir: Log de Sessão, Dump, Controles de I/O (IOCTL) e Leitura/Escrita.
A partir da interface gráfica você pode definir limites máximos para cada lista (número máximo de entradas para Log de Sessão e Controles de I/O, número de bytes para Dump, número de entradas para Leitura/Escrita). Quando o limite é atingido, as listas operam em modo FIFO (First-In, First-Out): os itens mais antigos são removidos automaticamente, mantendo o uso de memória baixo enquanto o aplicativo principal é executado.