
Скриншоты COM Sniffer
Здесь представлены некоторые скриншоты COM Sniffer — вашего утилитарного программного обеспечения для мониторинга, перехвата и записи данных с последовательного порта (COM-порта) в Windows.
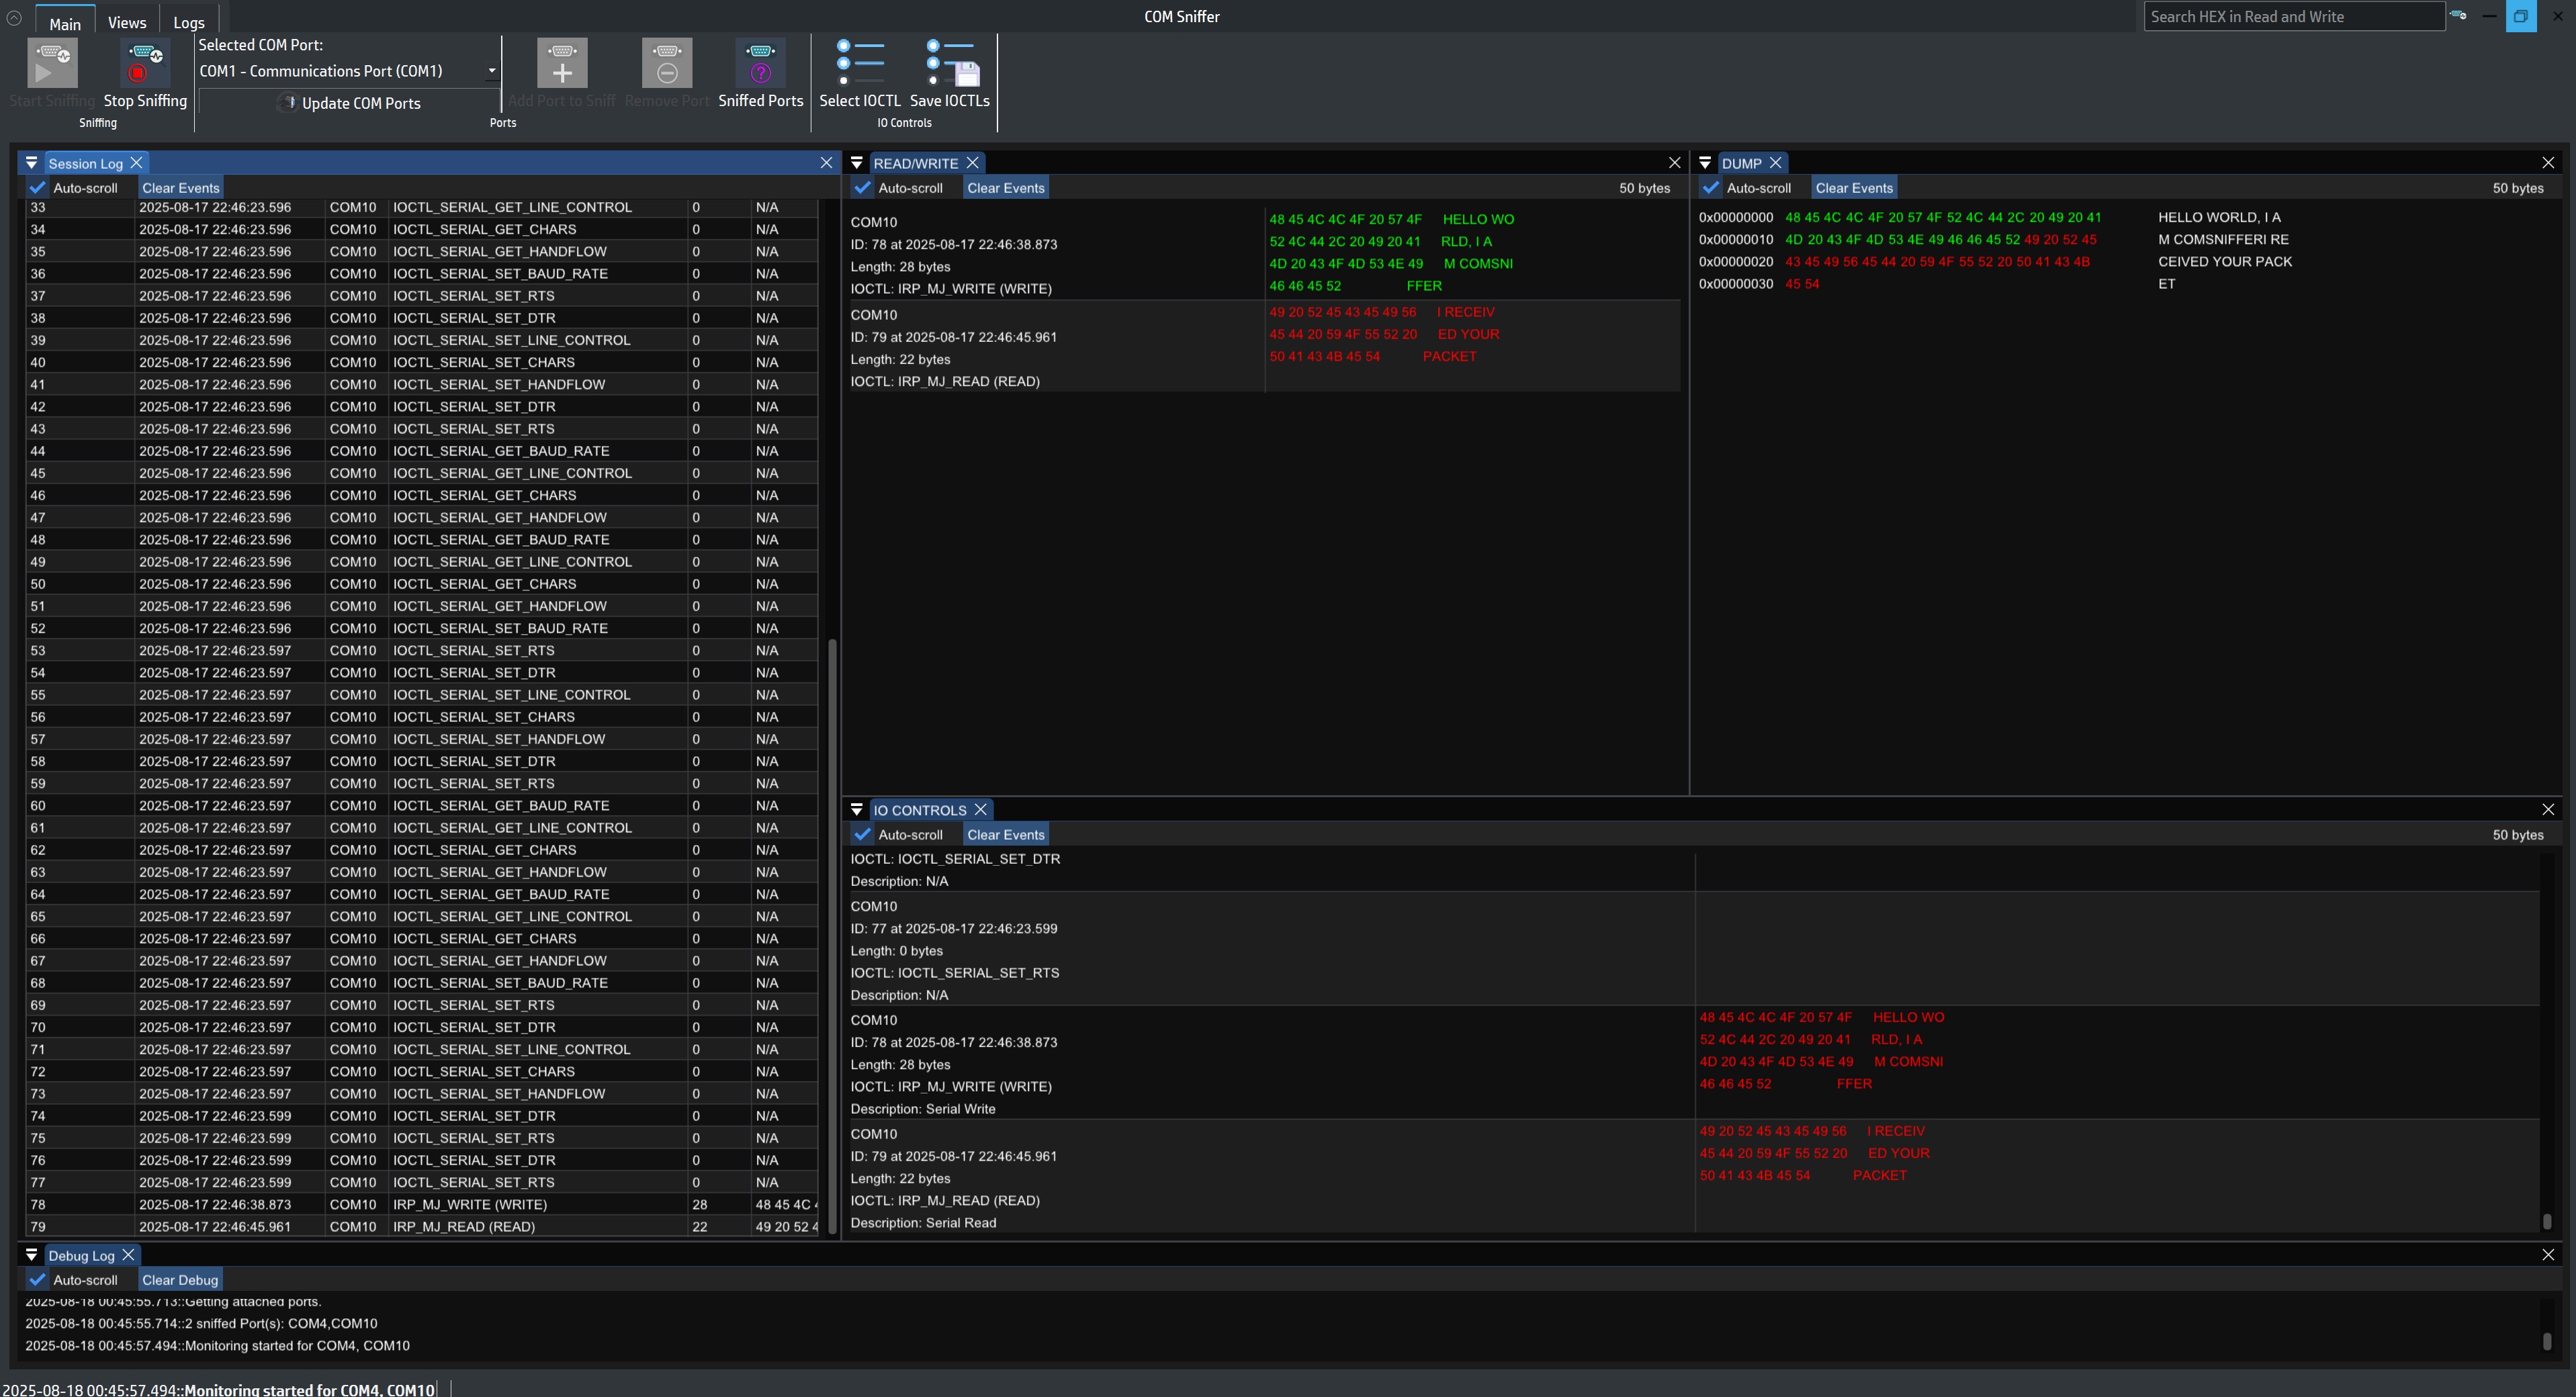
Главный экран
Основной интерфейс: 5 окон логов для мониторинга COM-порта
Главный экран предоставляет пять окон, посвящённых регистрации последовательного (COM) порта: Журнал сеанса, Чтение/Запись, Дамп, Управление вводом-выводом (IOCTL_SERIAL) и Отладка.
Такой макет позволяет чётко анализировать каждый аспект последовательной связи в Windows.
В верхнем меню вы можете:
- Выбирать и управлять COM-портами (добавлять или удалять COM-порт).
- Запускать/останавливать мониторинг и организовывать сессии логов.
- Применять фильтры по типу управления вводом-выводом (IOCTL), чтобы сосредоточиться только на нужных событиях.

Пользовательский макет
Рабочие окна можно закрывать без проблем, а также создавать собственный макет для окон логов.
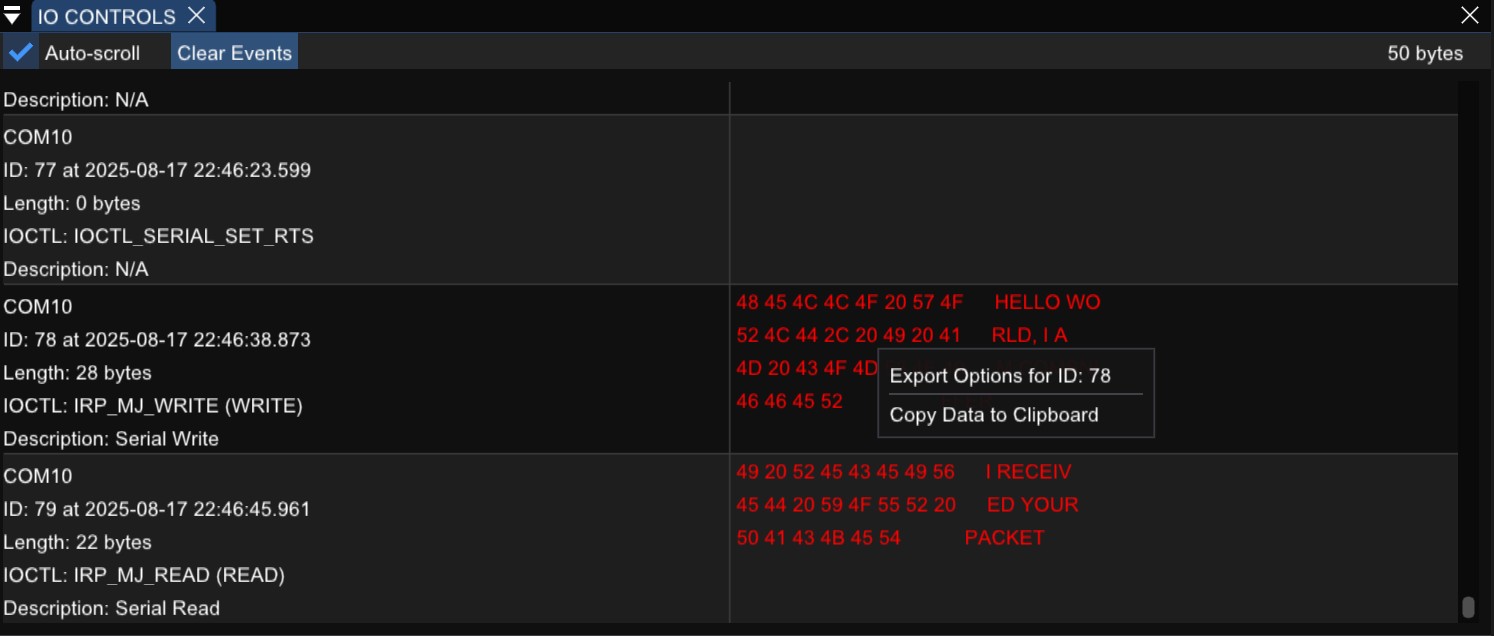
Экспорт IOCTL_SERIAL
Вы можете экспортировать журналы операций управления вводом-выводом (IOCTL_SERIAL) последовательного порта.

Фильтр IOCTL_SERIAL / IRP_MJ
Вы можете выбрать типы IOCTL_SERIAL и IRP_MJ для фильтрации, чтобы исключить ненужные данные и сделать журнал более компактным, понятным и удобным. Доступны все типы IOCTL и IRP_MJ, поддерживаемые приложениями Windows.
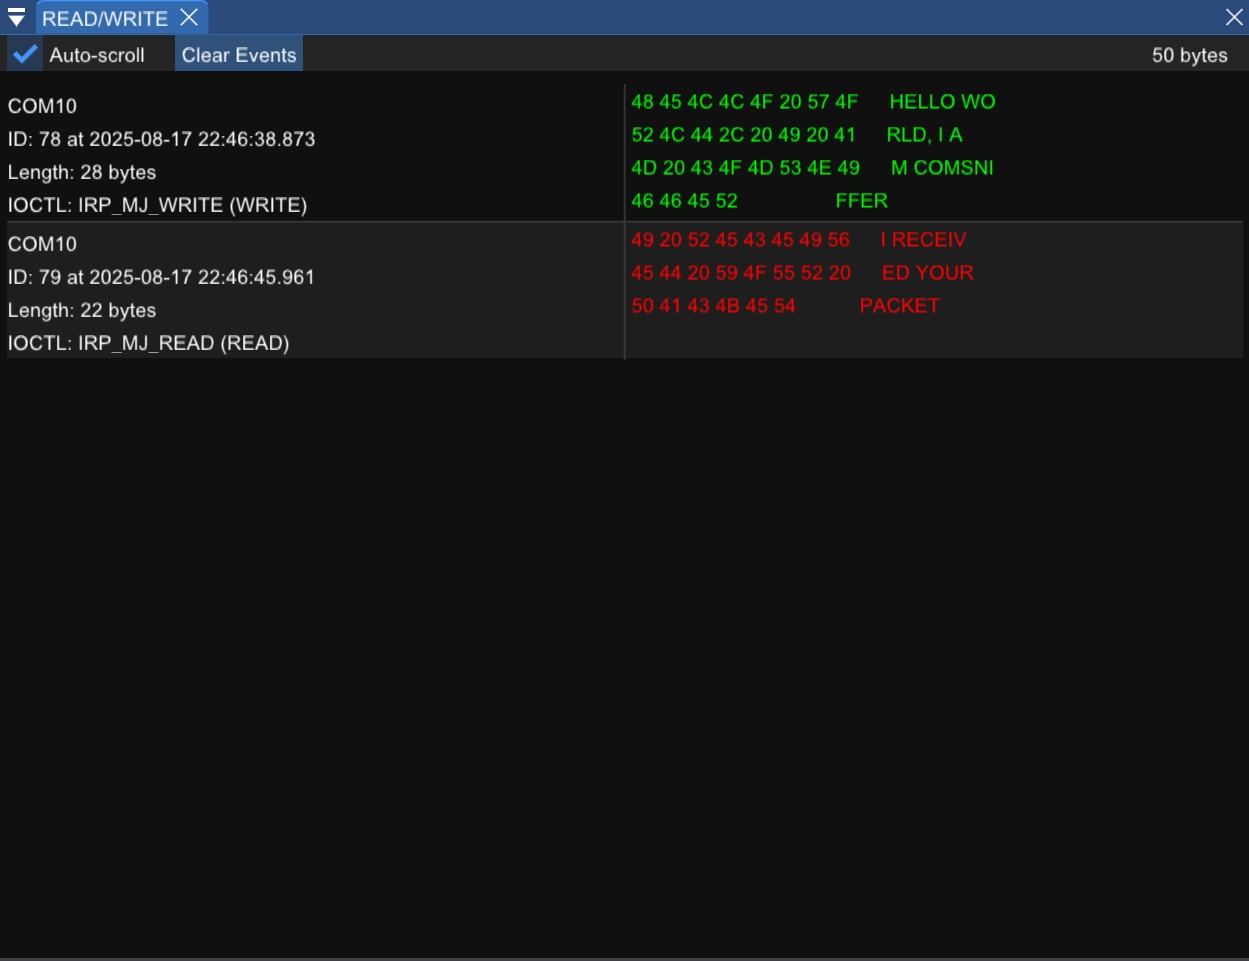
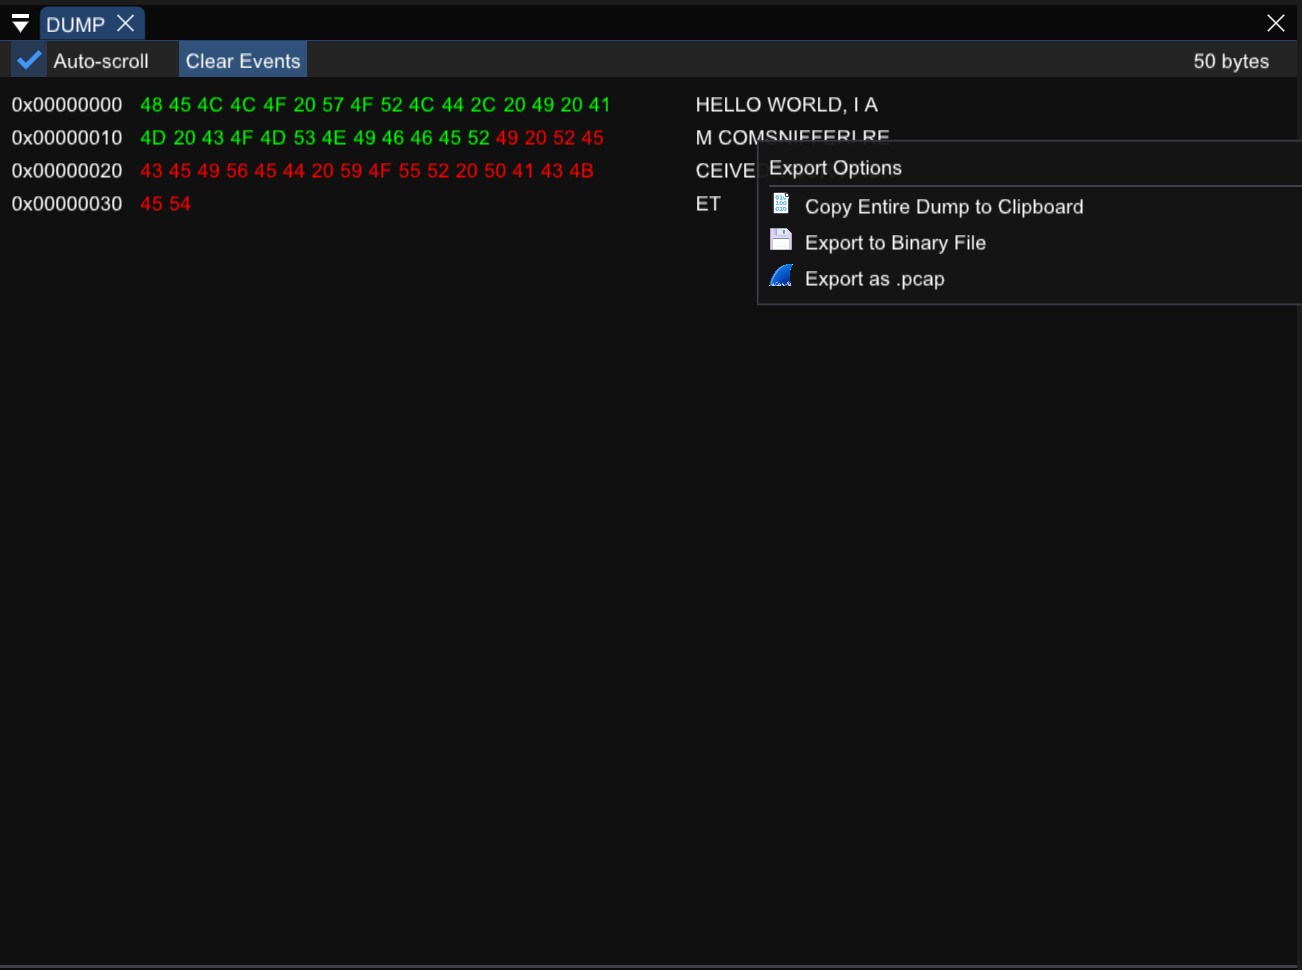
Фильтрация и экспорт данных
Все данные, отправленные или полученные через последовательный (COM) порт, обрабатываются запросами IRP_MJ_READ и IRP_MJ_WRITE: это реальный полезный груз входящих и исходящих байтов. В COM Sniffer эти данные организованы в два отдельных окна.
Окно Чтение/Запись показывает отдельные пакеты и события чтения/записи мониторируемого последовательного порта. Окно Дамп отображает полезную нагрузку двумя цветами (вход/выход), в шестнадцатеричном и ASCII форматах для всех активно мониторируемых последовательных портов.
Дамп можно экспортировать в формате .pcap для анализа протоколов (например, ModBus с помощью WireShark), сохранить как бинарный файл или скопировать в ASCII в буфер обмена.
Эти расширенные функции, типичные для COM Sniffer, чрезвычайно полезны при реверс-инжиниринге, когда вы хотите сосредоточиться исключительно на данных, а не на вызовах IOCTL_SERIAL, связанных с конфигурацией порта. Такая фильтрация делает чтение и интерпретацию данных проще и быстрее.
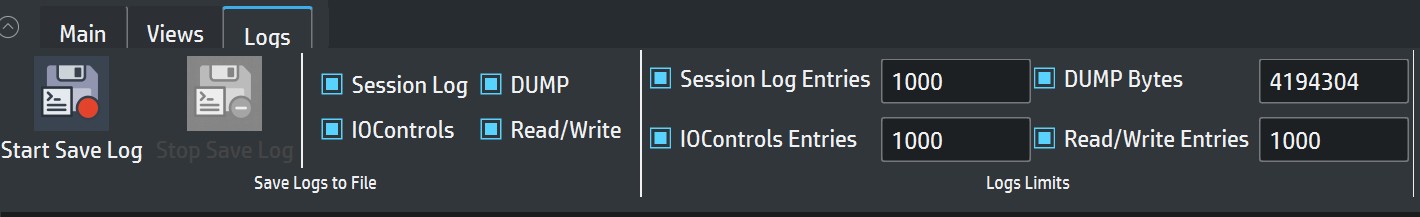
Сохранение логов и размер
Вы можете сохранять в файл весь трафик последовательного порта из приложения, которое вы мониторите, и выбирать, какие категории включать: Журнал сеанса, Дамп, Управления I/O (IOCTL) и Чтение/Запись.
Через графический интерфейс можно установить максимальные пределы для каждого списка (максимальное количество записей для Журнала сеанса и Управления I/O, количество байтов для Дампа, количество записей для Чтения/Записи). При достижении предела списки работают в режиме FIFO (первый пришёл — первый ушёл): самые старые элементы удаляются автоматически, что позволяет сохранять низкое использование памяти во время работы основного приложения.